ConnectWise ngừng Cloud Backup, điều tra truy cập trái phép vào Microsoft 365
Cập nhật ngày 17/10 xác nhận thu hồi kết nối ứng dụng; doanh nghiệp vẫn cần kiểm tra riêng tenant Microsoft 365 và các thông tin xác thực được thêm vào.
Ngày 17/10/2026, ConnectWise xác nhận đã đình chỉ Cloud Backup, trước đây mang tên SkyKick, sau khi phát hiện truy cập trái phép liên quan đến danh tính ứng dụng. Diễn biến mới là việc thu hồi kết nối để ngăn truy cập tiếp diễn, đồng thời dịch vụ sao lưu và khôi phục bị gián đoạn.
Kho backup và dữ liệu Microsoft 365 là hai phạm vi khác nhau
Trong cập nhật lúc 17:00 UTC ngày 17/10, ConnectWise cho biết đã thu hồi chứng thư dùng cho các kết nối bị ảnh hưởng; thông tin xác thực dùng chung trước đó không còn hiệu lực. Hãng nói kho lưu trữ backup vẫn được mã hóa, cách ly và chưa có bằng chứng bị truy cập.
Tuy nhiên, ConnectWise cũng nêu rõ điều tra của hãng không đủ để xác định từng môi trường Microsoft 365 của khách hàng có bị truy cập trái phép hay không. Chưa có thời điểm khôi phục được xác nhận trong cập nhật này. Như vậy, trạng thái kho backup và trạng thái dữ liệu đang hoạt động tại khách hàng cần được đánh giá riêng.
Danh tính ứng dụng trở thành đường truy cập
Phân tích của Todyl giải thích ứng dụng backup có thể đăng nhập mà không cần người dùng tương tác, dựa trên quyền quản trị viên đã cấp. Kẻ tấn công sử dụng thông tin xác thực ứng dụng để nhận token, hưởng những quyền vốn dành cho dịch vụ hợp lệ.
Điều này giải thích vì sao MFA dành cho tài khoản người dùng không giải quyết trực tiếp đường truy cập này. Trong các tenant Todyl kiểm tra, nhóm xác nhận đăng nhập thành công nhưng không thấy ứng dụng backup tạo tài khoản, thêm quyền hoặc thiết lập truy cập lâu dài. Kết quả đó chỉ phản ánh tập môi trường họ quan sát.
Todyl lưu ý việc phân biệt thao tác hợp lệ và độc hại gặp khó khi cả hai cùng dùng một danh tính ứng dụng. Thiếu bằng chứng sao chép dữ liệu không tự động chứng minh dữ liệu chưa bị đọc.
Huntress ghi nhận thêm thông tin xác thực trên ứng dụng khác
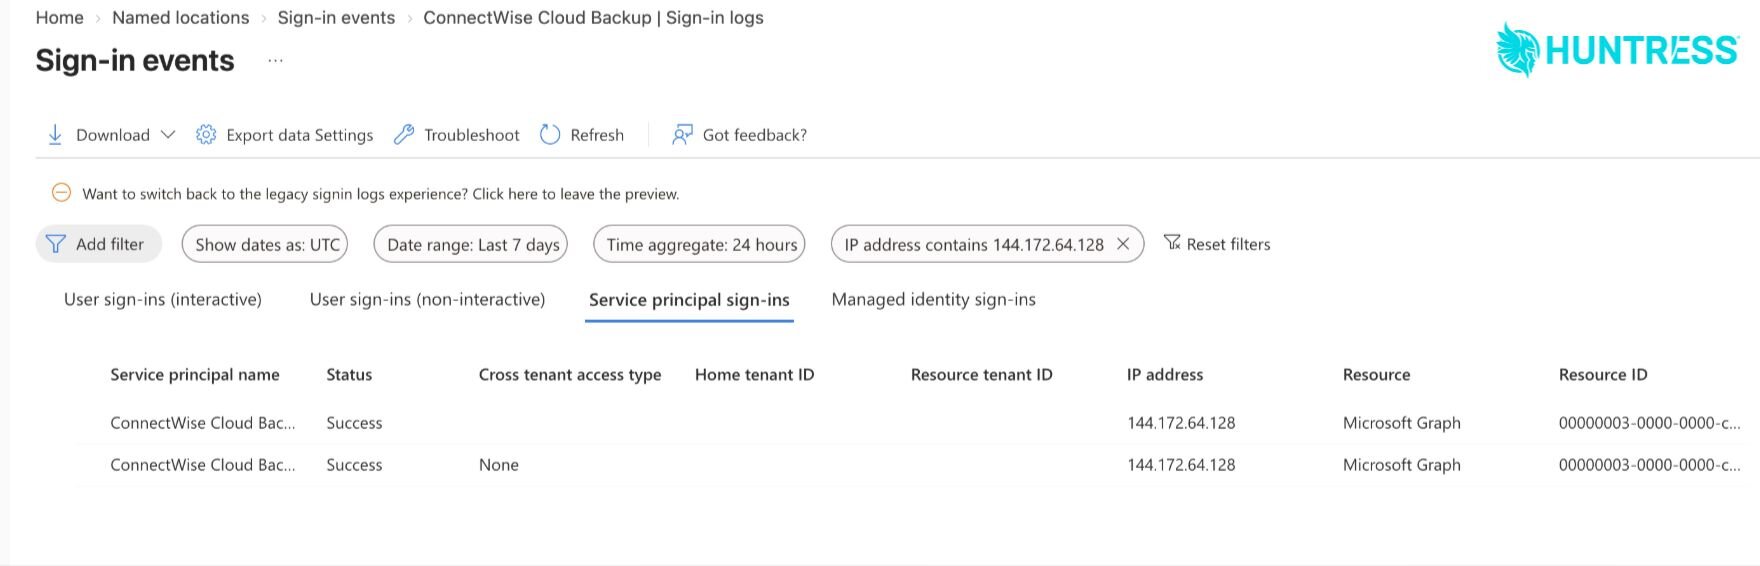
Ở cập nhật lúc 17:15 giờ miền Đông Mỹ ngày 17/10, Huntress báo cáo gần 1.000 tenant Entra có hoạt động đăng nhập từ địa chỉ liên quan, hơn 300 trường hợp thành công. Đây là quan sát của Huntress, không phải tổng số nạn nhân toàn cầu hay số tổ chức đã bị lấy dữ liệu.
Huntress còn ghi nhận trong một tenant, ứng dụng Cloud Management cho Microsoft Teams được dùng để thêm thông tin xác thực vào hai ứng dụng khác. Vì vậy, vô hiệu hóa ứng dụng ban đầu chưa tự động xóa đường truy cập đã được cài thêm. Nhóm khuyến nghị kiểm tra credential trên các ứng dụng, vô hiệu hóa thay vì xóa ứng dụng liên quan, và phối hợp với nhà cung cấp trước khi bật lại.
Khác biệt giữa kết quả Huntress và Todyl cần được giữ nguyên phạm vi: một bên thấy thay đổi tại tenant cụ thể, bên kia không thấy trong tập đã kiểm tra. Không có cơ sở để áp kết quả của một mẫu cho mọi khách hàng.
Rà soát quyền ứng dụng cần trở thành việc thường xuyên
MITRE ATT&CK T1098.001 mô tả kỹ thuật thêm thông tin xác thực cloud nhằm duy trì quyền truy cập. Với Entra, đối tượng có đủ quyền có thể thêm khóa hoặc mật khẩu vào ứng dụng hay service principal đang tồn tại. Do đó, điều tra phải bao gồm lịch sử thay đổi danh tính, không chỉ các lần đăng nhập của nhân viên.
Về mặt vận hành, sự cố cho thấy việc kết thúc hợp đồng SaaS và việc thu hồi quyền kỹ thuật là hai công việc khác nhau. Một tích hợp cũ còn được cấp quyền vẫn cần chủ sở hữu, mục đích sử dụng và lịch rà soát. Đây là nhận định biên tập về quản trị tích hợp, không phải kết luận rằng mọi ứng dụng cũ đều đã bị xâm nhập.
Đội vận hành nên đối chiếu hướng dẫn mới nhất của nhà cung cấp với nhật ký tenant, lưu bằng chứng trước thay đổi và kiểm tra khả năng khôi phục từ các nguồn backup còn sử dụng được. Bài viết phản ánh thông tin công khai đến sáng 18/10 giờ Việt Nam; điều tra sự cố vẫn đang diễn ra.
Nguồn và ảnh
- ConnectWise Trust Center: cập nhật ngày 17/10/2026.
- Huntress: quan sát và cập nhật điều tra.
- Todyl: phân tích danh tính ứng dụng.
- MITRE ATT&CK: Additional Cloud Credentials.
Ảnh: ảnh chụp nhật ký đăng nhập Microsoft Entra do Huntress công bố trong báo cáo điều tra, không phải dữ liệu do phu.lt tự thu thập.