Tag: an ninh mạng

Node.js vá lỗi HTTP/2: vì sao đóng một luồng có thể làm sập máy c...
Đợt cập nhật ngày 11/11 xử lý nhiều lỗi trong Node.js. Muốn đánh giá mức phơi nhiễm, đội vận hành cần biết kết nối HTTP/2 thực sự ...

GPT-6 Cyber tìm lỗi nhanh hơn: bản vá có theo kịp AI?
Mô hình bảo mật mới của OpenAI đưa tự động hóa sâu hơn vào tìm và xác minh lỗi. Đội vận hành vẫn phải giải bài toán xem lại, sửa đ...

Sự cố WorkOS: dữ liệu CRM bị lộ nguy hiểm hơn mật khẩu thế nào?
WorkOS xác nhận một ứng dụng nội bộ bị truy cập trái phép. Dữ liệu CRM và hội thoại hỗ trợ có thể biến thành nguyên liệu cho lừa đ...

Tencent Hy4 biết dùng công cụ: AI mạnh hơn cần kiểm soát ra sao?
Hy4 có thể đọc hình ảnh và thực hiện nhiệm vụ nhiều bước. Điều đáng quan tâm là cách Tencent giới hạn dữ liệu tấn công và rủi ro k...

AI Kill Switch của CrowdStrike: ai kiểm soát AI khi nó tự hành độ...
Một AI agent có thể đọc tài liệu, chạy lệnh và gửi dữ liệu thay nhân viên. Nhưng nếu nó bị đánh lừa bởi chỉ dẫn độc hại, ai sẽ ngă...
AI worm có thể tự lan giữa thiết bị thông minh? Anthropic đã chứn...
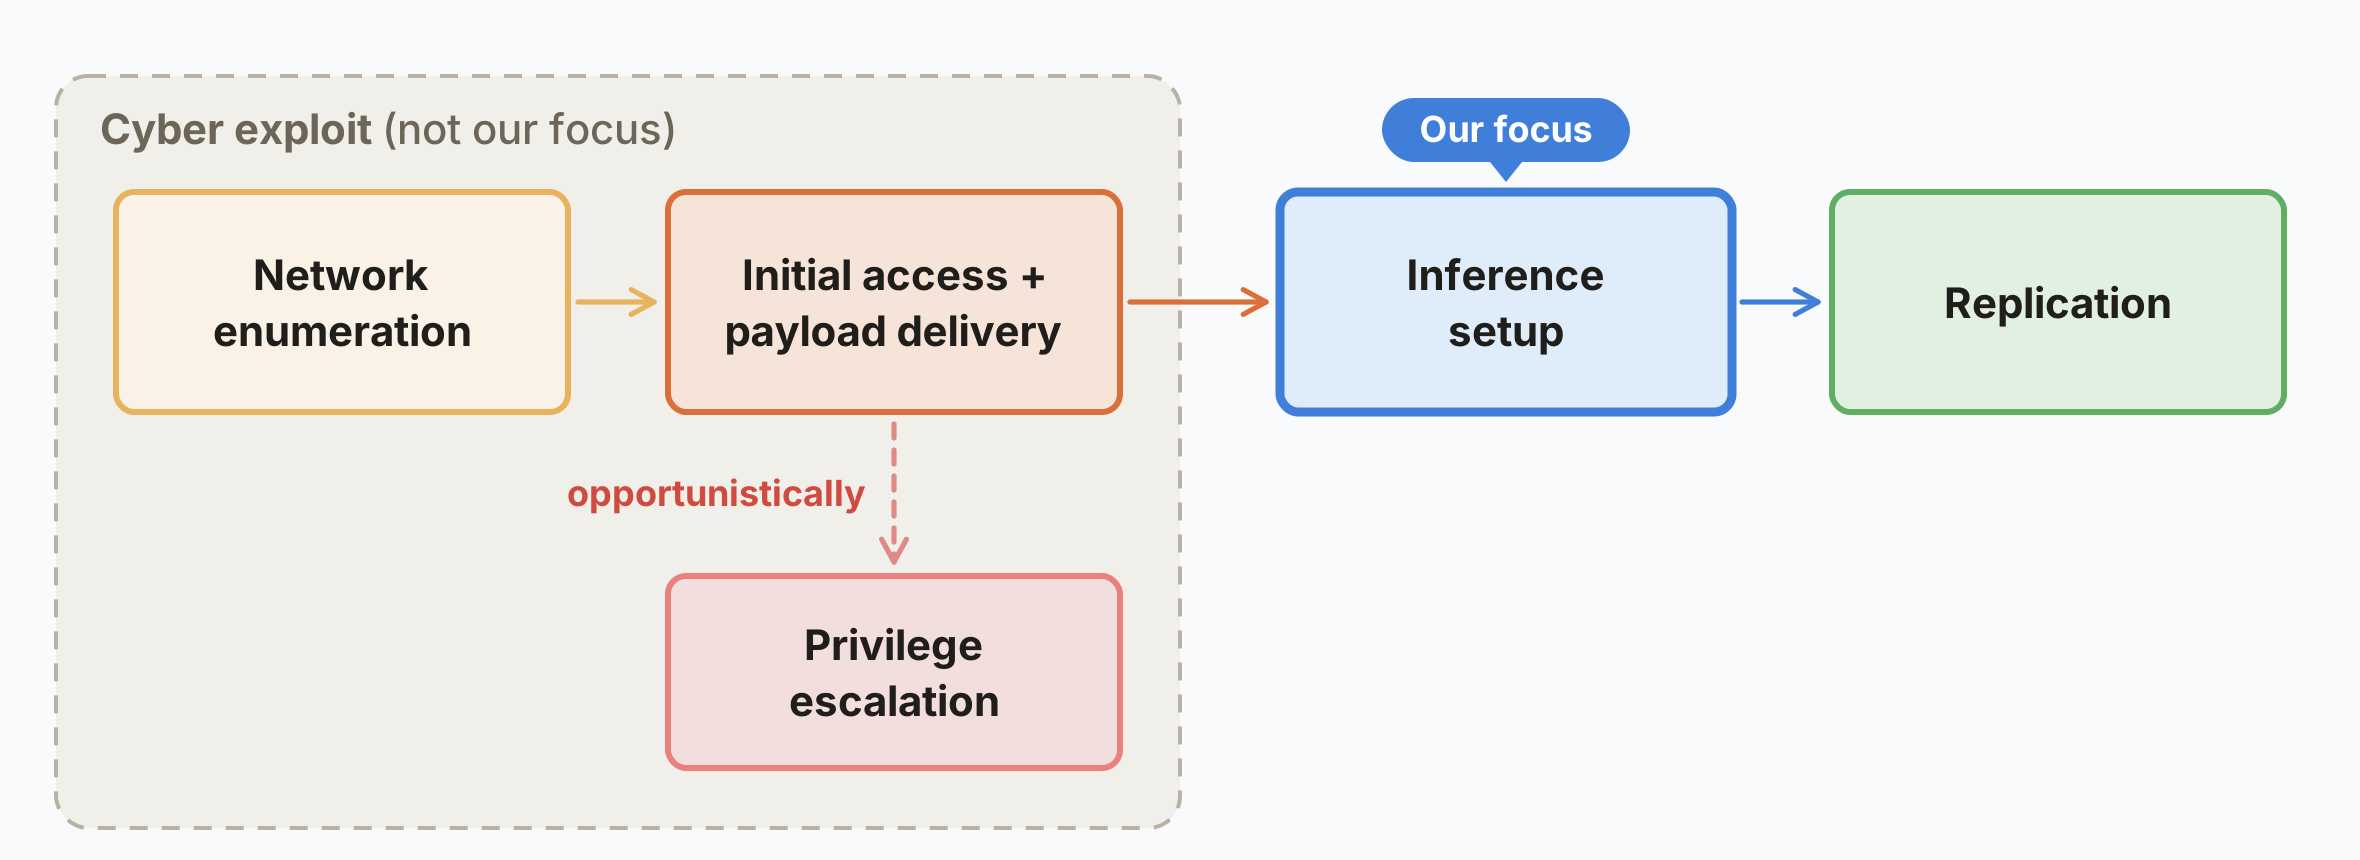
Nghiên cứu Anthropic ngày 12/10/2026 thử nghiệm mô hình AI tự thiết lập suy luận và sao chép trong môi trường mô phỏng có kiểm soá...
Mỹ loại DeepSeek khỏi hệ thống cơ quan dân sự: Rủi ro AI nằm ở dữ...
Lệnh DHS yêu cầu loại bỏ sản phẩm DeepSeek khỏi hệ thống công nghệ thông tin của các cơ quan dân sự liên bang; cần phân biệt rủi r...

BeyondTrust vá lỗ hổng CVE-2026-102764 sau khi Mandiant phát hiện...
Lỗi nghiêm trọng trên Remote Support cho phép thao tác tệp từ xa; Mandiant ghi nhận kẻ tấn công khai thác từ cuối tháng 8 và khuyế...
Khi AI agent vào ngân hàng: Vì sao cơ quan quản lý bắt đầu lo về ...
Agent có quyền hành động làm thay đổi cách ngân hàng phải kiểm soát AI. Rủi ro có thể lan rộng khi nhiều tổ chức phụ thuộc cùng nề...
400 nhà khoa học muốn “cách ly” frontier AI khỏi Internet: Họ đan...
Thư ngỏ với 406 người ký đề xuất mặc định cách ly các mô hình có năng lực tấn công mạng, đồng thời xây dựng giám sát và báo cáo sự...
Microsoft vá CVE-2026-96951 sau khi lỗ hổng Windows Shell bị khai...
Lỗ hổng chèn lệnh có điểm CVSS 8,8, ảnh hưởng nhiều bản Windows và cần người dùng tương tác. CISA đã đưa mã lỗi vào danh mục KEV n...

IonQ mua Elisity tới 1,3 tỷ USD để ghép Zero Trust với bảo mật hậ...
Thương vụ toàn cổ phiếu đưa nền tảng vi phân đoạn mạng của Elisity vào danh mục PQC và phân phối khóa lượng tử của IonQ. Giao dịch...
Anthropic mở OSS Scanner miễn phí, gửi báo lỗi mã nguồn mở chưa q...
Dịch vụ mới quét định kỳ các dự án mã nguồn mở bằng mô hình mạnh nhất của Anthropic, đổi tốc độ lấy yêu cầu đội duy trì phải tự th...
Anthropic chia quyền cyber của Claude thành ba tầng truy cập
Cyber Verification Program mới phân tách công việc phòng thủ, red team và hệ thống trọng yếu, đổi ít chặn hơn lấy yêu cầu xác minh...
Mistral Large 4 vào public preview, trọng số chưa được phát hành
Mistral mở API xem trước cho mô hình MoE khoảng một nghìn tỷ tham số, nhưng trọng số, chi tiết kiến trúc và phương pháp hậu huấn l...

Reuters: nghi phạm ShinyHunters bị giữ tại Jordan, được cho là đa...
Thông tin về vụ giữ người và hợp tác đến từ các nguồn của Reuters; FBI chưa xác nhận trường hợp cụ thể, còn điểm xâm nhập FBIJobs ...
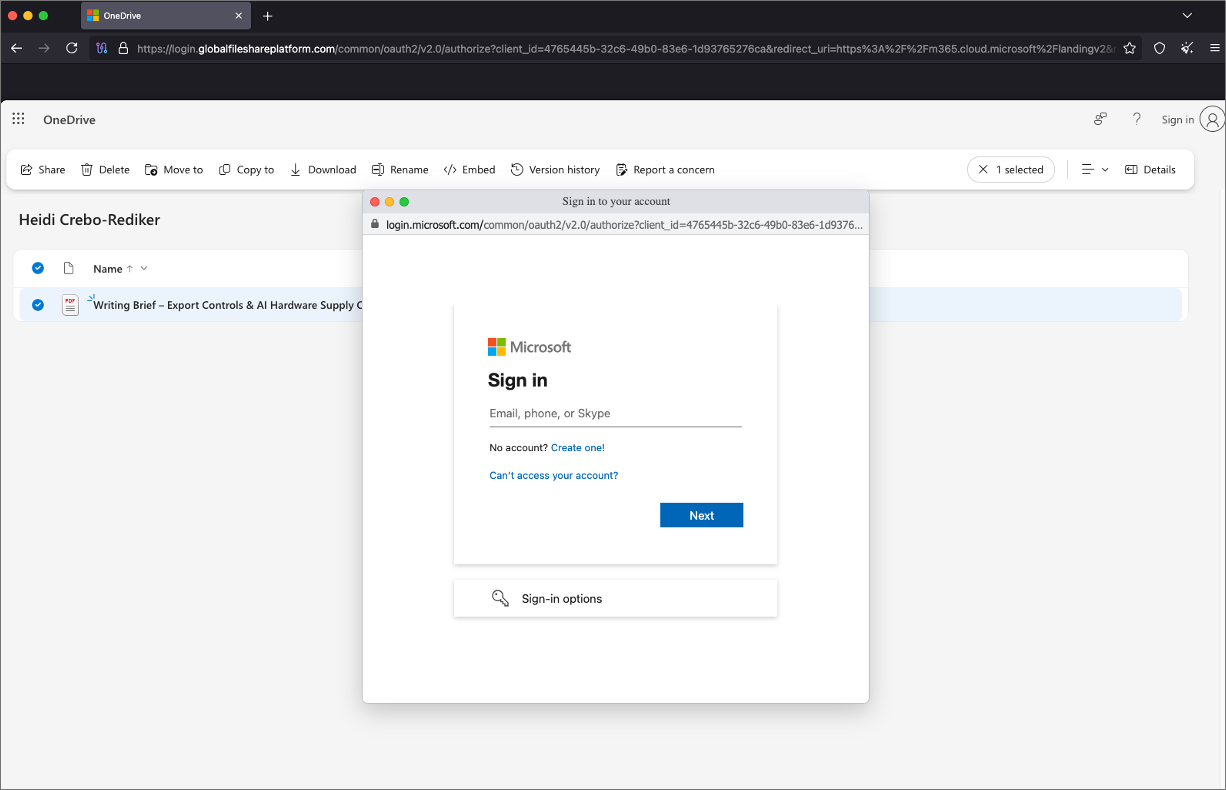
TA419 dùng OneDrive giả để đánh cắp phiên đăng nhập sau MFA
Proofpoint vừa công khai một chiến dịch lừa đảo nhắm vào giới hoạch định chính sách AI Mỹ: kẻ tấn công xây dựng lòng tin, chuyển n...

Tấn công CSS mới vượt lớp bảo vệ Gmail và Outlook như thế nào?
Nghiên cứu mới của PortSwigger cho thấy CSS và HTML trong email có thể vượt ranh giới tin cậy của webmail. Outlook có thể bị giả m...

AI-powered cyberattacks: Khi trí tuệ nhân tạo bắt đầu tự thực hiệ...
AI đang chuyển từ vai trò trợ lý cho hacker sang thực hiện một phần chuỗi tấn công. Agentic AI, zero-day và malware tự động đang t...

Zero Trust kết hợp AI: Mô hình phòng thủ mới trước các cuộc tấn c...
Khi AI làm tăng tốc độ và quy mô tấn công mạng, Zero Trust đang được mở rộng sang danh tính AI agent, quyền theo ngữ cảnh và giám ...