RPKI kiểm tra nguồn tuyến BGP, vì sao chưa bảo vệ toàn bộ đường đi?
Một tuyến hợp lệ về nguồn chưa chứng minh mọi mạng trung gian đều đúng. Hiểu ba trạng thái xác thực giúp tránh đánh đồng RPKI với bảo vệ toàn bộ Internet.

RPKI giúp kiểm tra một hệ thống tự trị có được phép khởi phát tuyến cho một dải địa chỉ IP hay không. Khi dùng cho xác thực nguồn tuyến BGP, nó không chứng minh mọi chặng của đường đi đều hợp lệ. Phân biệt phạm vi này là điều quan trọng trước khi gọi một tuyến là an toàn.
Internet gồm nhiều mạng do các tổ chức khác nhau vận hành. BGP giúp các mạng trao đổi thông tin về khả năng đi đến những dải địa chỉ. Sai sót hoặc hành vi giả mạo trong thông báo tuyến có thể khiến lưu lượng đi sai hướng; RPKI cung cấp một lớp chứng cứ để kiểm tra phần nguồn của thông báo.
Từ quyền sử dụng địa chỉ đến dữ liệu đối chiếu
RPKI là hạ tầng khóa công khai cho tài nguyên Internet. ROA, viết tắt của Route Origin Authorization, biểu đạt quyền khởi phát tuyến cho tiền tố IP bởi một AS. AS là hệ thống tự trị, được nhận diện bằng số ASN. ROA không phải chứng chỉ HTTPS của website và cũng không mã hóa gói tin người dùng.
Theo RFC 6811, công bố tháng 1/2013, bộ định tuyến dùng dữ liệu đã được xác thực trong bộ nhớ đệm để đối chiếu. Phần dữ liệu phục vụ kiểm tra gồm tiền tố, độ dài tối đa được phép và ASN nguồn. Nhờ đó, thông báo nhận được có thể được gắn trạng thái xác thực.
Điểm cần nhớ là đây là phép kiểm tra một quan hệ được cho phép, không phải khảo sát chất lượng toàn bộ kết nối. Website đích có hoạt động tốt hay dữ liệu có được bảo mật đầu cuối là những câu hỏi khác.
Valid, Invalid và NotFound trả lời ba tình huống khác nhau
Một tuyến được đánh dấu Valid khi có ít nhất một bản ghi xác thực phù hợp cả tiền tố, giới hạn độ dài và ASN nguồn. Invalid có nghĩa dữ liệu xác thực bao phủ tiền tố ấy, nhưng không có bản ghi nào khớp đầy đủ. NotFound nghĩa không có bản ghi bao phủ để làm cơ sở đối chiếu.
Vì thế, NotFound không đồng nghĩa đã phát hiện giả mạo. Ngược lại, Valid cũng không phải xác nhận rằng mọi thuộc tính của tuyến đều đúng. Nếu một công cụ giám sát chỉ hiển thị màu xanh hay đỏ, người vận hành vẫn cần hiểu tiêu chí phía sau màu đó.
Một ví dụ khái niệm: quyền công bố một tiền tố không tự động cho phép công bố mọi tiền tố con ở bất kỳ độ dài nào. Giới hạn độ dài trong dữ liệu đối chiếu là một phần của phép kiểm tra. Bỏ qua nó sẽ khiến người đọc hiểu thiếu vai trò của ROA.
Xác thực và chính sách lọc là hai bước
RFC 8481, tháng 9/2018, làm rõ rằng các tuyến phải được đánh giá và gắn trạng thái theo yêu cầu của tiêu chuẩn, trừ khi người vận hành cấu hình khác. Tài liệu cũng nhấn mạnh không tự áp chính sách xử lý khi chưa có cấu hình của người vận hành.
Điều đó tách phép đo khỏi hành động. Bộ định tuyến xác định trạng thái; chính sách mạng quyết định trạng thái ấy ảnh hưởng thế nào tới việc chọn và truyền tuyến. Cài bộ xác thực rồi mặc định rằng mọi tuyến lỗi đã bị chặn là một khoảng trống vận hành.
Bài viết không đưa lệnh lọc để sao chép trực tiếp vào router. Mỗi mạng có thiết bị, quan hệ kết nối và quy trình thay đổi khác nhau. Một thay đổi định tuyến cần có quan sát trước và sau, cùng phương án phục hồi phù hợp với hệ thống thực.
Dữ liệu và trạng thái cần được cập nhật
Kết quả kiểm tra không phải nhãn cố định mãi mãi. RFC 9324, tháng 12/2022, mô tả việc đánh giá lại khi dữ liệu RPKI thay đổi mà không cần yêu cầu hàng xóm gửi lại toàn bộ tuyến chỉ vì thay đổi ấy. Các phương án gồm giữ đủ dữ liệu đầu vào hoặc giữ lại các đường đã bị loại do xác thực nguồn.
RFC 8893, tháng 9/2020, bổ sung một chi tiết khác: khi xác thực ở phía xuất tuyến, phải dùng nguồn AS có hiệu lực sau các bước xử lý có thể thay đổi nó. Kiểm tra đúng thuật toán nhưng ở sai thời điểm xử lý vẫn có thể cho kết quả không phù hợp.
Hai tài liệu cho thấy triển khai không dừng ở câu hỏi có ROA hay chưa. Cần hiểu dữ liệu được làm mới ra sao, các đường bị loại được xét lại thế nào và phép kiểm tra diễn ra ở bước nào trong chuỗi chính sách.
Giới hạn quan trọng là toàn bộ AS_PATH
RFC 6811 nêu rõ việc chứng thực hoàn chỉnh thuộc tính AS_PATH nằm ngoài phạm vi xác thực nguồn được mô tả. Một tuyến có nguồn khớp không chứng minh các mạng trung gian đã quảng bá nó theo quan hệ được phép. Vì vậy không thể hứa RPKI origin validation sẽ chặn mọi kiểu rò rỉ hay chiếm tuyến.
Cách đọc thực tế là hỏi đúng câu hỏi cho từng lớp: nguồn có được ủy quyền, chính sách có xử lý kết quả, và phần đường đi còn rủi ro gì. RPKI hữu ích khi được dùng đúng phạm vi; hiểu giới hạn giúp tránh biến một lớp bảo vệ thành cảm giác an toàn cho toàn hệ thống.
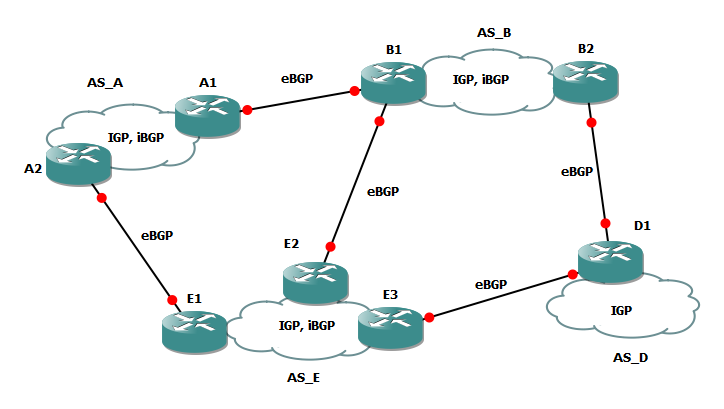
Ảnh: MelVic, Wikimedia Commons, CC BY-SA 3.0, nguyên bản. Đây là sơ đồ các AS và liên kết BGP, không phải sơ đồ quy trình RPKI.
Nguồn tham khảo
RFC 9582 (ROA, 5/2024); RFC 6811; RFC 8481; RFC 8893; RFC 9324. Đối chiếu ngày 26/10/2026. Đây là bài kiến thức về phạm vi tiêu chuẩn, không phải thông báo một vụ tấn công mới.