AI agent được chia thành nhiều workflow tự động: Khi “nhạc trưởng” bị chiếm, cả chuỗi có thể thành bề mặt tấn công
Một lỗ hổng RCE không cần đăng nhập trong Conductor — nền tảng điều phối workflow có thể chạy cả microservice lẫn AI agent — đang bị khai thác ngoài thực tế. Sự cố cho thấy khi agent được tách thành nhiều bước, tool và sub-workflow, lớp orchestration trở thành điểm tập trung quyền lực mà đội bảo mật không thể xem như hạ tầng phụ trợ.

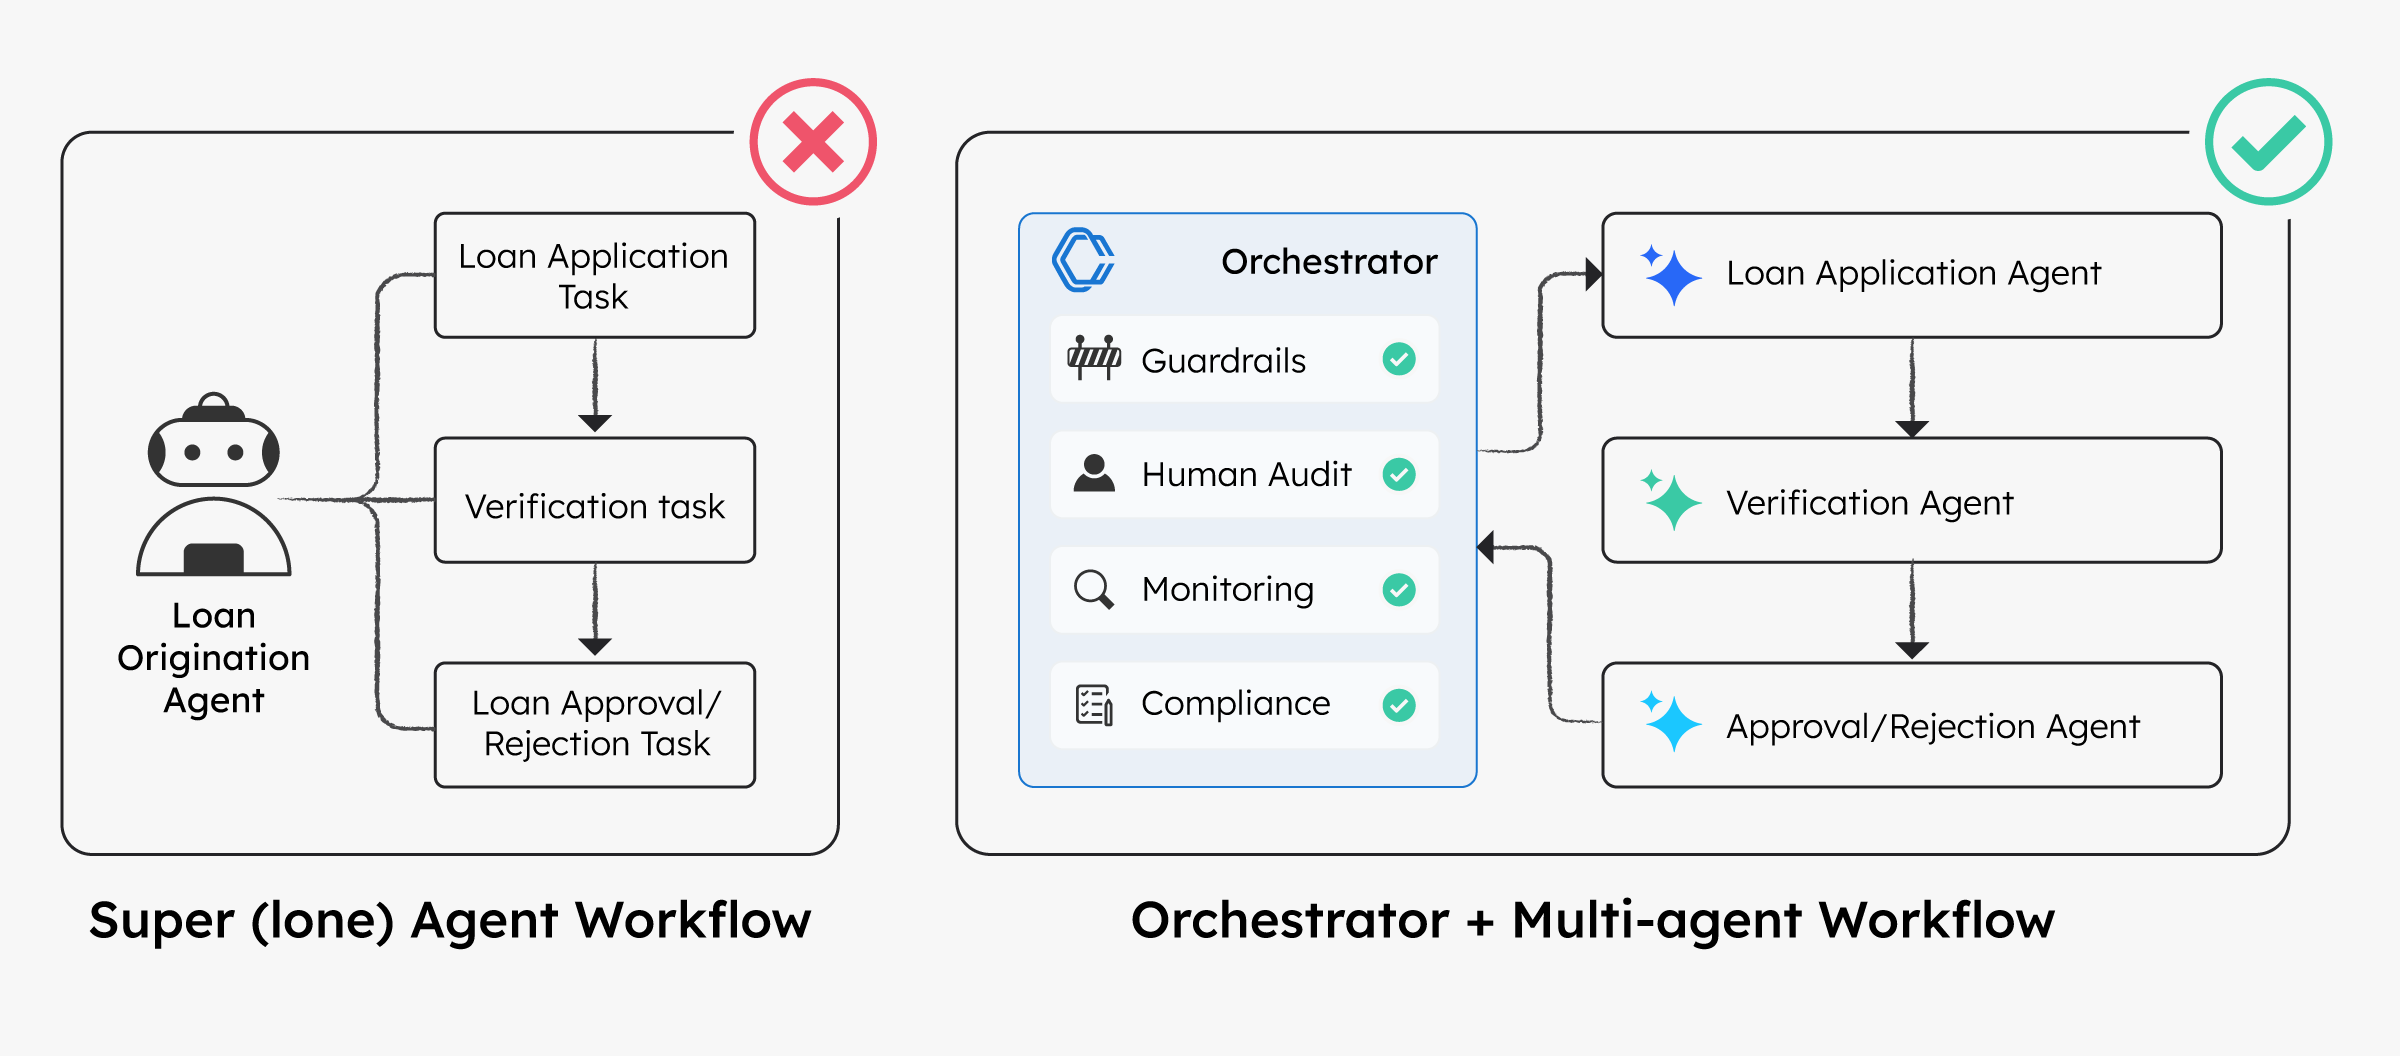
Một AI agent dùng trong doanh nghiệp hiếm khi chỉ là một mô hình nhận prompt rồi trả lời. Khi hệ thống bắt đầu đọc dữ liệu nội bộ, gọi API, kích hoạt tool, chờ phê duyệt của con người hoặc giao việc cho các agent khác, phần “agent” dần biến thành một mạng workflow có nhiều nhánh. Để tất cả chạy đúng thứ tự, cần một lớp đứng giữa quyết định bước nào chạy tiếp, ghi trạng thái, thử lại khi lỗi và chuyển dữ liệu từ bước này sang bước khác.
Lớp đó thường được gọi là orchestrator. Nó giống “nhạc trưởng” hơn là một agent thông minh: bản thân không nhất thiết làm công việc nghiệp vụ, nhưng nắm quyền điều phối rất nhiều thành phần khác. Một lỗ hổng đang bị khai thác trong Conductor cho thấy vì sao vị trí này đáng được coi là tài sản bảo mật cấp cao.
CVE-2026-58138 là lỗi thực thi mã từ xa không cần xác thực trong các phiên bản Conductor từ 3.21.21 đến 3.30.1. GitHub Advisory Database xếp lỗi ở mức Critical với CVSS v4 9,3; các nguồn dùng CVSS v3.1 chấm 9,8. Bản vá đã có trong Conductor 3.30.2. Đáng chú ý hơn, đây không còn là rủi ro lý thuyết: Fortinet cho biết đã chặn gần 7.000 nỗ lực khai thác trong giai đoạn 2–9/9/2026, riêng ngày 9/9 có khoảng 1.290 lần, tăng 132% so với ngày trước đó.
Orchestrator không phải AI, nhưng có thể đứng ở giữa cả hệ thống AI
Conductor ban đầu là một engine điều phối workflow: một workflow gồm nhiều task có thể chạy tuần tự, song song, rẽ nhánh hoặc lặp. Server Conductor quyết định task nào chạy tiếp, giữ trạng thái và xử lý retry khi một bước thất bại.
Khi agentic AI đi vào production, chính mô hình này trở nên hữu ích. Tài liệu Orkes mô tả Conductor có thể đặt LLM call, tool invocation, human approval, worker, remote agent và các workflow khác vào cùng một đồ thị thực thi. Một agent cũng có thể được biên dịch thành workflow; mỗi lần gọi model, gọi tool, chờ, retry hay rẽ nhánh đều trở thành phần tử mà orchestrator nhìn thấy và điều phối.
Điều đó tạo ra lợi ích rõ ràng về độ tin cậy và khả năng audit. Nhưng nó cũng thay đổi cách nhìn về bề mặt tấn công. Nếu một hệ thống đơn giản chỉ có một service, chiếm service đó chủ yếu ảnh hưởng chính nó. Nếu một orchestrator quản lý hàng loạt workflow, worker, tool và bước phê duyệt, việc kiểm soát orchestrator có thể cho kẻ tấn công vị trí thuận lợi để can thiệp vào nhiều chuỗi tự động cùng lúc.
Đây là lý do tiêu đề “chiếm nhạc trưởng” cần được hiểu theo nghĩa hạ tầng, không phải hacker bỗng điều khiển được mọi AI agent trên Internet. Phạm vi thực tế phụ thuộc vào quyền của tiến trình Conductor, network mà nó nhìn thấy, credential được cấp, các worker đang kết nối và cách từng tổ chức thiết kế workflow.
Lỗi nằm ở chỗ workflow được phép mang theo script quá mạnh
Conductor hỗ trợ một số loại task có thể đánh giá biểu thức JavaScript hoặc Python để thực hiện logic, chuyển đổi dữ liệu hay rẽ nhánh. Trong các phiên bản bị ảnh hưởng, bộ đánh giá dựa trên GraalVM được cấu hình với quyền truy cập host quá rộng.
Vấn đề trở nên nghiêm trọng khi API workflow của bản open-source không bắt buộc xác thực theo mặc định. Theo advisory, một kẻ tấn công có thể gửi workflow được chế tạo đặc biệt tới API; khi biểu thức bên trong được evaluator xử lý, nó có thể thoát khỏi phạm vi script dự kiến và dẫn tới thực thi lệnh hệ điều hành với quyền của tiến trình Conductor.
Điểm quan trọng về mặt phòng thủ không nằm ở cú pháp khai thác cụ thể, mà ở sự kết hợp của hai quyết định kiến trúc: một thành phần nhận workflow từ mạng và một runtime script có quyền chạm sâu vào host. Mỗi yếu tố riêng lẻ đã cần kiểm soát chặt; khi đặt cạnh nhau mà thiếu lớp xác thực, mức độ ảnh hưởng tăng mạnh.
Vì sao một lỗi workflow engine lại đáng chú ý với AI agent?
CVE-2026-58138 không phải “lỗ hổng của mô hình AI”. Nó là lỗi phần mềm trong engine orchestration và Conductor cũng được dùng cho microservice truyền thống. Tuy nhiên, sự cố có ý nghĩa đặc biệt với agentic AI vì các hệ thống mới đang gom ngày càng nhiều quyền hành động vào lớp điều phối.
Một workflow AI trong production có thể đọc database, gọi CRM, gửi email, tạo ticket, thực thi tác vụ cloud, truy cập MCP tool hoặc dừng lại chờ con người duyệt. Orchestrator thường là nơi giữ trạng thái của toàn bộ chuỗi, định tuyến task và biết worker nào chịu trách nhiệm cho việc gì. Nếu lớp này bị chiếm, câu hỏi không còn chỉ là “server có bị chạy mã lạ hay không”, mà còn là attacker có thể tiếp cận credential nào, sửa workflow nào, tác động tới tool nào và che giấu thay đổi trong log đến đâu.
Cloud Security Alliance lưu ý đây là lý do các hệ thống agentic cần đánh giá riêng lớp orchestration thay vì chỉ tập trung vào prompt injection hoặc jailbreak. Một agent có guardrail tốt vẫn có thể nằm trên một control plane yếu. Ngược lại, một orchestrator được bảo vệ tốt cũng không loại bỏ các rủi ro ở model, tool và dữ liệu.
Gần 7.000 lần khai thác cho thấy cửa sổ vá lỗi đã ngắn lại
Bản vá cho CVE-2026-58138 đã xuất hiện từ tháng 6 trong Conductor 3.30.2. Đến đầu tháng 8, mã proof-of-concept công khai bắt đầu xuất hiện; các nguồn an ninh ghi nhận khai thác ngoài thực tế từ tháng 8 và Fortinet sau đó thấy lưu lượng tấn công tăng mạnh trong tháng 9.
Khoảng thời gian này cho thấy một vấn đề quen thuộc của hạ tầng tự động hóa: phần mềm đứng sau dashboard nội bộ hoặc API “chỉ dùng trong công ty” dễ bị bỏ qua trong chu kỳ vá lỗi, trong khi nếu endpoint thực tế có thể truy cập từ Internet thì attacker không cần quan tâm nó được marketing là workflow engine, AI platform hay developer tool.
Fortinet và các nguồn theo dõi lỗ hổng khuyến nghị nâng cấp lên Conductor 3.30.2 hoặc mới hơn. Nếu chưa thể cập nhật ngay, biện pháp giảm thiểu gồm chặn truy cập Internet trực tiếp tới workflow API, đặt dịch vụ sau network control phù hợp, rà soát các workflow bất thường và theo dõi tiến trình Conductor có sinh ra lệnh hệ thống hoặc kết nối ngoài dự kiến hay không.
AI càng chia nhỏ, security càng phải nhìn vào quyền điều phối
Xu hướng tách một “mega-agent” thành nhiều agent nhỏ và sub-workflow có lý do kỹ thuật: mỗi thành phần dễ kiểm thử hơn, workflow dễ quan sát hơn và tổ chức có thể chèn approval hoặc policy ở những điểm nhạy cảm. Orkes chính họ cũng mô tả mô hình này như cách xây các hệ thống agentic dễ kiểm soát hơn.
Nhưng sự phân mảnh đó không làm rủi ro tự biến mất. Nó chuyển một phần quyền lực sang control plane đứng giữa các thành phần. Càng nhiều task, tool và credential đi qua orchestrator, hậu quả của một lỗi ở đây càng khó đánh giá chỉ bằng cách nhìn vào bản thân CVE.
Bài học từ CVE-2026-58138 vì thế không phải là “AI agent không an toàn” hay “workflow orchestration là sai hướng”. Điểm đáng chú ý hơn là kiến trúc agentic đang tạo ra một lớp hạ tầng mới có quyền tương đương một hệ thống điều phối production. Nó cần authentication, network segmentation, least privilege, audit và patching ở cùng mức nghiêm túc — không phải được coi như phần keo nối vô hình giữa các model.
Nguồn: GitHub Advisory Database về CVE-2026-58138; SecurityWeek; Fortinet Outbreak Alert; tài liệu Orkes về Agentic Workflow Engine.