GitHub phát hành kiểm tra giấy phép mã nguồn mở trước khi merge
Chính sách cấp doanh nghiệp kiểm tra dependency trong pull request, hỗ trợ ngoại lệ có phê duyệt và API để coding agent tra cứu trước khi chọn thư viện.
Ngày 16/10/2026, GitHub công bố phát hành chính thức Open source license compliance. Tính năng dành cho GitHub Enterprise Cloud, bao gồm môi trường lưu trú dữ liệu theo khu vực, và yêu cầu repository bật GitHub Code Security.
Thay đổi này đưa việc kiểm tra giấy phép thư viện vào ngay luồng pull request. Một dependency có thể hoạt động đúng nhưng không phù hợp chính sách sử dụng mã nguồn mở của doanh nghiệp. Phát hiện vấn đề trước khi merge giúp nhóm phát triển xử lý khi thay đổi còn nhỏ.
Chính sách chung, kiểm tra tại pull request
Theo tài liệu cơ chế, GitHub đối chiếu dependency mới hoặc thay đổi giữa nhánh gốc và nhánh pull request với chính sách giấy phép. Dữ liệu bao gồm cả dependency gián tiếp mà dependency graph phát hiện được.
Doanh nghiệp xác định danh sách giấy phép được chấp nhận; ruleset quyết định repository và nhánh nào áp dụng kiểm tra. Chế độ Active có thể chặn merge khi có vi phạm. Evaluate chạy đánh giá và ghi chú nhưng tự nó không chặn merge. Tuy nhiên, quy tắc bảo vệ nhánh yêu cầu giải quyết bình luận vẫn có thể buộc nhóm xử lý các ghi chú đó.
Cách tổ chức này tách hai quyết định: doanh nghiệp chấp nhận loại giấy phép nào và dự án nào bắt đầu thực thi chính sách. Nó cũng tránh việc mỗi nhóm tự duy trì một danh sách riêng rồi dần lệch nhau.
Ngoại lệ cần người chịu trách nhiệm
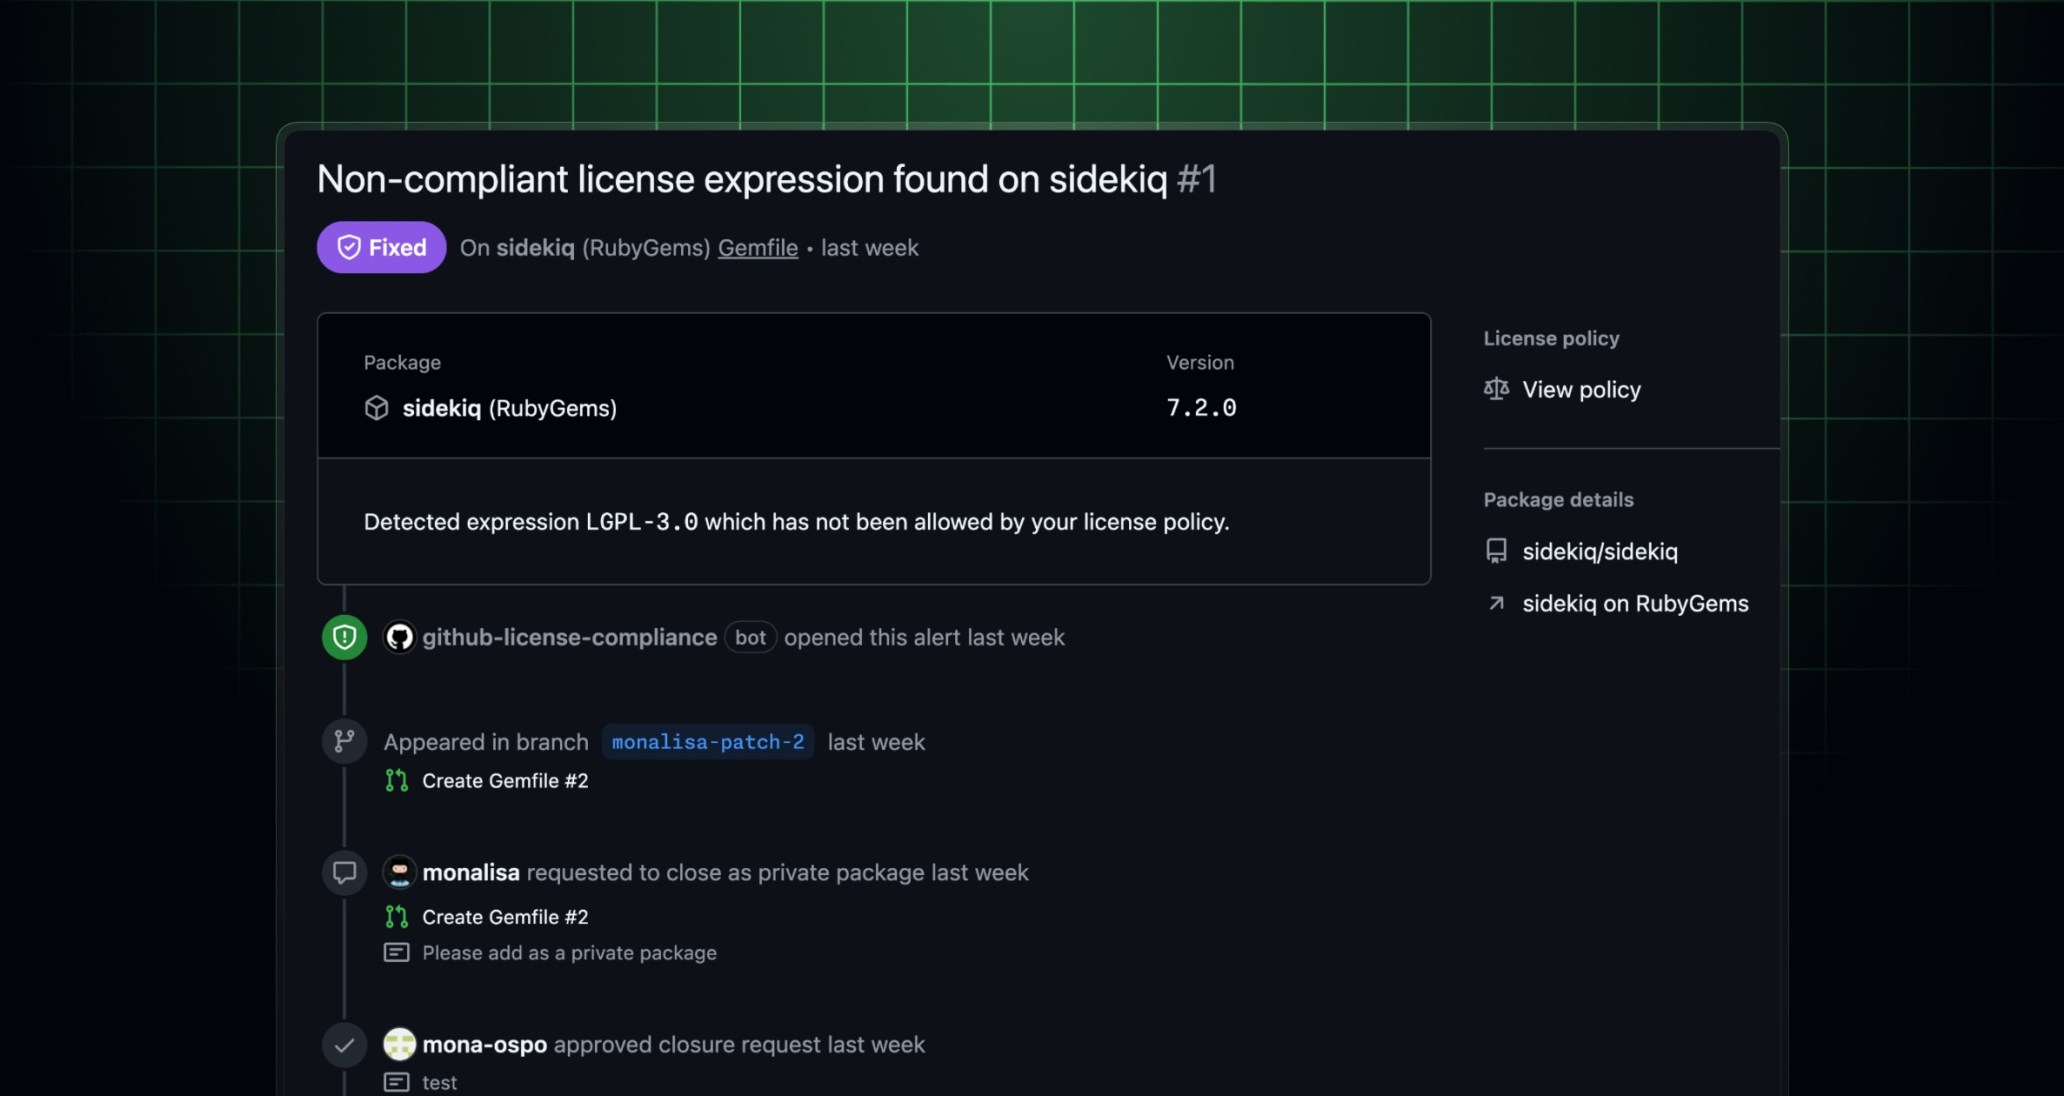
GitHub bổ sung vai trò Enterprise Open-Source License Manager để xem xét yêu cầu ngoại lệ. Nhà phát triển có thể thay dependency, đề nghị ngoại lệ cho package hoặc để người có quyền điều chỉnh chính sách. Cảnh báo không tự động trở thành một yêu cầu miễn trừ.
So với bản xem trước tháng 6, lần phát hành này bổ sung nhật ký kiểm toán cho thay đổi chính sách và các API quản lý. API kiểm tra package có phù hợp chính sách hay không cũng mở đường cho coding agent tra cứu trước khi đề xuất thư viện. Đây là khả năng tích hợp, không phải cam kết mọi agent đã tự sử dụng API.
Triển khai theo từng nhóm repository
Hướng dẫn cấu hình của GitHub yêu cầu bật dependency graph, có quyền quản lý chính sách và ruleset, đồng thời bảo đảm repository có giấy phép Code Security phù hợp. Người quản trị tạo chính sách tại cấp enterprise rồi chọn giấy phép từ danh sách hoặc thêm mã định danh SPDX.
Về vận hành, nhóm có thể bắt đầu bằng một tập repository nhỏ để xem kết quả kiểm tra có phản ánh đúng dependency đang dùng không. Sau khi phân công người duyệt ngoại lệ và thống nhất cách xử lý cảnh báo, mới mở rộng enforcement. Đây là đề xuất triển khai của biên tập, không phải một phép đo hiệu quả do GitHub công bố.
Doanh nghiệp cũng nên giữ lý do phê duyệt cùng phạm vi áp dụng của ngoại lệ. Nếu chỉ nới chính sách để vượt qua một pull request, thay đổi đó có thể ảnh hưởng nhiều dự án hơn người đề xuất dự tính.
Kiểm soát tốt hơn vẫn phụ thuộc dữ liệu đầu vào
Dependency review action vốn đã hỗ trợ phát hiện dependency có vấn đề trong pull request. Điểm khác của tính năng mới là cách quản trị tập trung và thực thi bằng ruleset, thay vì chỉ dựa vào cấu hình action tại từng dự án.
Cần hiểu đúng giới hạn: kết quả dựa trên dependency và giấy phép được hệ thống nhận diện. Một lần kiểm tra đạt không chứng minh mọi thành phần trong toàn bộ sản phẩm đã được rà soát đầy đủ. Phần mềm sao chép thủ công, dữ liệu thiếu hoặc cách phân phối đặc thù vẫn cần quy trình kiểm tra bổ sung. Công cụ giúp thực thi chính sách đã xác định; nó không tự xây chính sách thay doanh nghiệp.
Ảnh: giao diện lịch sử cảnh báo giấy phép và phê duyệt, do GitHub công bố trong changelog.