Browser extension từng chỉ đọc và sửa trang web: Với AI Agent, nó có thể mượn luôn quyền của trình duyệt
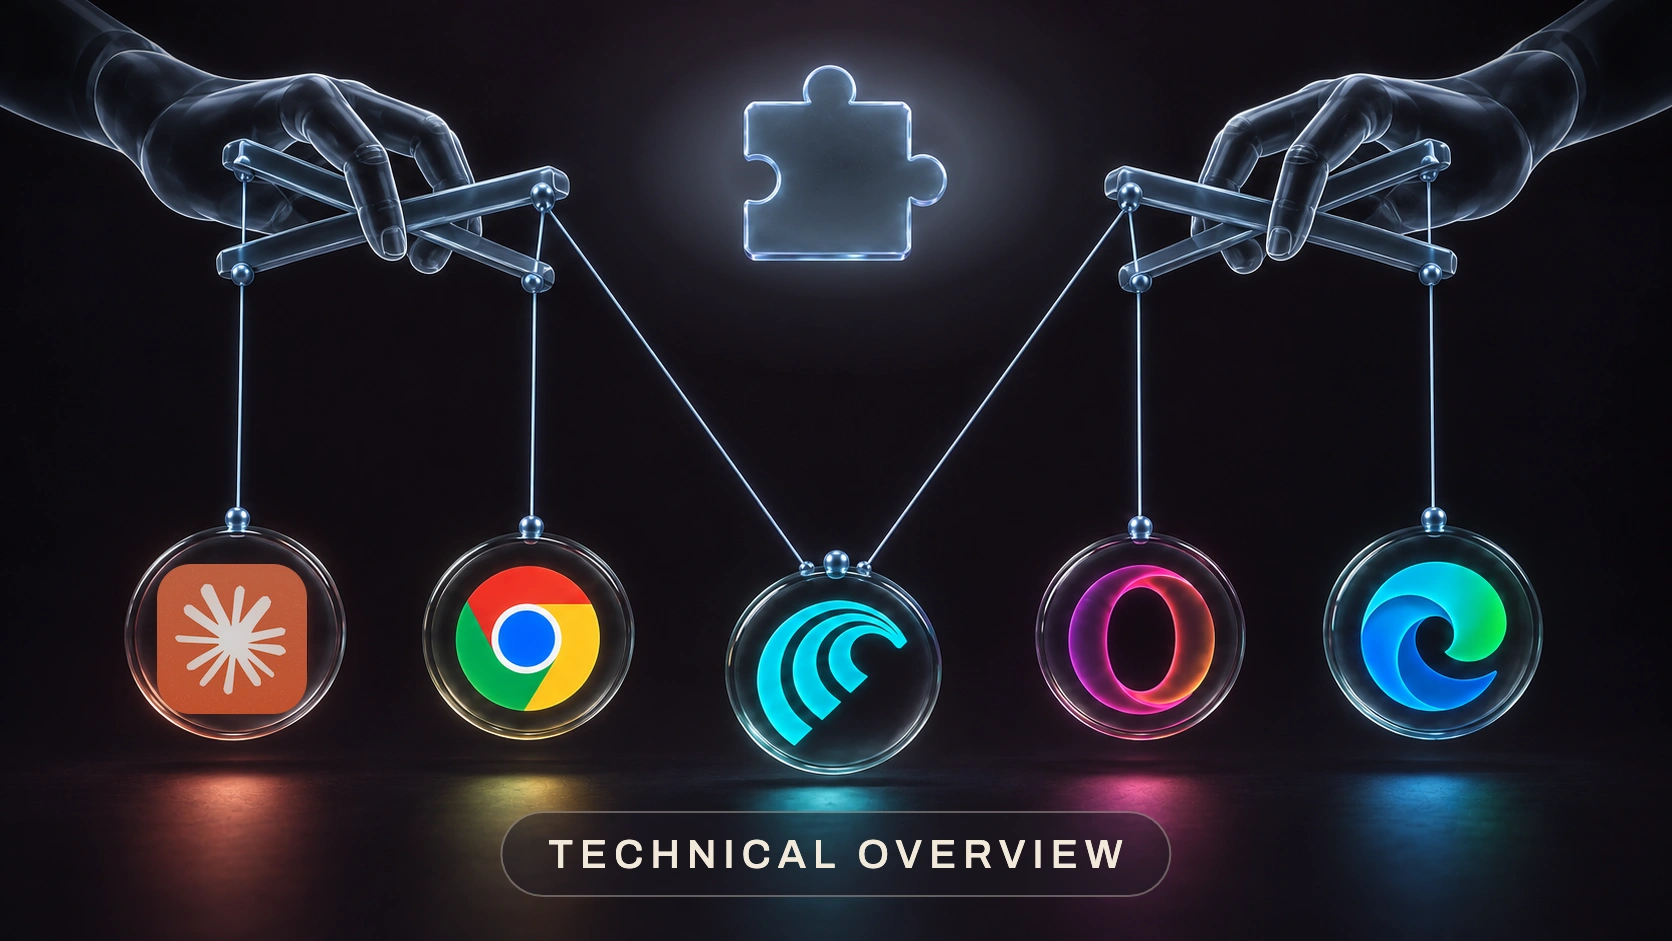
Nghiên cứu BragJack cho thấy một extension độc hại đã được cài có thể ép các AI assistant trong Chrome, Edge, Comet, Opera Neon và Claude in Chrome thực hiện lệnh ngoài ý muốn. Điểm đáng chú ý là nhóm nghiên cứu không cần jailbreak model hay prompt injection truyền thống: họ tấn công chính kênh mà agent vốn tin cậy.

Browser extension vốn đã có nhiều quyền hơn một trang web bình thường. Nếu người dùng cấp host permission, nó có thể đọc DOM, chèn JavaScript, thay đổi giao diện và trong một số trường hợp can thiệp vào request của trang. Nhưng khi trình duyệt có thêm AI agent có khả năng đọc tab, mở trang, thao tác thay người dùng hoặc truy cập những ngữ cảnh đặc quyền hơn, cùng một extension có thể trở thành bàn đạp tới một lớp quyền hoàn toàn mới.
Đó là điều nghiên cứu BragJack, công bố ngày 16/9/2026 bởi Gal Weizman và Forever Security, đã chứng minh trên năm sản phẩm dựa trên Chromium: Gemini Live trong Chrome, Perplexity Comet, Microsoft Edge, Opera Neon và Claude in Chrome. Nhóm dùng một extension proof-of-concept để tác động tới AI assistant của cả năm môi trường, trong nhiều trường hợp không cần thêm click nào sau khi extension đã được cài.
Điểm đáng chú ý nhất là đây không phải prompt injection theo nghĩa thông thường. Hacker không giấu một câu lệnh trong trang web rồi hy vọng model đọc và nghe theo. Forever Security mô tả một lớp tấn công gần với prompt forcing và confused deputy: extension chiếm hoặc lợi dụng một kênh mà browser agent đã coi là đáng tin, rồi đưa lệnh vào từ phía đó.
Extension trước đây mạnh, nhưng thường chỉ mạnh trong phạm vi của chính nó
Chrome cho phép extension có quyền phù hợp chèn JavaScript hoặc CSS vào website, đọc nội dung trang và dùng các API như declarativeNetRequest để kiểm soát một số hành vi mạng. Đó là nền tảng của ad blocker, password manager, công cụ accessibility và hàng nghìn tiện ích hợp pháp khác.
Rủi ro của extension độc hại vì thế không mới. Nếu người dùng cài nhầm một extension có quyền rộng, nó có thể đọc dữ liệu trên những trang được phép truy cập hoặc thay đổi nội dung trước mắt người dùng. Microsoft trong năm 2026 còn ghi nhận các extension giả mạo AI assistant thu thập lịch sử ChatGPT và DeepSeek ở quy mô lớn.
Agentic browser thêm một lớp khác. AI assistant không chỉ nhìn nội dung. Tùy sản phẩm, nó còn có thể chụp màn hình, mở tab, thao tác trang, dùng session đã đăng nhập hoặc gọi những browser capability mà website thường không có.
Về kiến trúc, đây giống việc trình duyệt đặt một “người trợ lý” có nhiều quyền cạnh các extension. Nếu ranh giới giữa hai bên không tuyệt đối, một extension có quyền tương đối bình thường có thể tìm cách khiến trợ lý đó làm việc thay mình.
BragJack không cần thuyết phục AI rằng lệnh độc hại là hợp lý
Prompt injection truyền thống khai thác một nhược điểm của LLM: model đọc cả dữ liệu và chỉ dẫn dưới dạng token, nên đôi khi nhầm nội dung không đáng tin thành instruction. Ví dụ, một email có thể chứa câu lệnh ẩn yêu cầu agent chuyển tiếp tài liệu sang địa chỉ khác.
BragJack chọn con đường khác. Theo Forever Security, các browser agent được thử đều có một dạng phân tách giữa “brain” — phần AI hoặc web app của hãng — và “body” — thành phần nằm trong browser, nơi có quyền đọc hoặc hành động.
Body cần một cách để biết lệnh nào thực sự đến từ brain. Nếu extension có thể chạm tới chính ngữ cảnh được browser tin là brain, hoặc kích hoạt interface vốn chỉ dành cho trang đáng tin, nó không cần thắng cuộc tranh luận với model. Nó chỉ cần nói qua đúng “đường dây nội bộ”.
Forever Security cho biết cùng một extension nền tảng đã được điều chỉnh để tấn công năm sản phẩm. Hai phát hiện được gán CVE: CVE-2026-0628 cho Chrome và CVE-2026-55945 cho Edge. Các vendor còn lại cũng đã nhận báo cáo và khắc phục các đường khai thác tương ứng.
Chrome cho thấy vì sao “read-only AI” vẫn có thể là mục tiêu giá trị
Trường hợp Chrome đặc biệt vì phiên bản Gemini Live mà nhóm nghiên cứu thử chưa phải một agent tự động click và nhập liệu trên website như Comet hoặc Edge Actions. Nó chủ yếu đọc nội dung, trả lời câu hỏi và lấy ngữ cảnh từ tab.
Tuy vậy, Forever Security cho thấy thành phần đặc quyền phục vụ Gemini trong Chrome có thể cung cấp dữ liệu mà extension thông thường không nên tự lấy được qua cùng con đường. Trong proof-of-concept, nhóm báo cáo khả năng đọc nội dung trang hoặc file cục bộ, lấy screenshot, thông tin browser profile và trong điều kiện thử nghiệm còn chạm tới microphone/camera capability của ngữ cảnh Gemini.
Đây là lý do “agent có thể làm gì” không chỉ nên được đánh giá bằng nút bấm mà người dùng nhìn thấy. Một assistant read-only vẫn có thể sở hữu các primitive rất mạnh để lấy context. Nếu những primitive đó bị gọi từ sai bên, read-only đối với người dùng không đồng nghĩa low-risk đối với kiến trúc.
Với agent có quyền hành động, tác động chuyển từ đọc dữ liệu sang hành động dưới danh tính người dùng
Ở Comet, Edge, Opera Neon và Claude in Chrome, nghiên cứu nhắm trực tiếp hơn vào khả năng điều khiển agent. Một browser agent đang chạy trong profile người dùng thường nhìn thấy các site đã đăng nhập. Nếu bị ép thực hiện một task ngoài ý muốn, nó có thể trở thành confused deputy: một chương trình hợp pháp dùng quyền hợp pháp của người dùng để phục vụ mục tiêu của attacker.
Rủi ro ở đây khác một lỗ hổng remote-code-execution cổ điển. Attacker không nhất thiết chiếm hệ điều hành. Họ có thể lợi dụng chính workflow được thiết kế sẵn: mở inbox, đọc nội dung, điều hướng tới site khác, nhập dữ liệu hoặc gửi một hành động mà browser agent vốn được phép làm.
Đó cũng là lý do bảo vệ model bằng guardrail thôi là chưa đủ. Nếu lệnh đã đi vào từ một kênh mà hệ thống xem là trusted, model có thể không có tín hiệu để biết đây là lệnh của extension chứ không phải một yêu cầu hợp lệ từ giao diện browser.
“Zero-click” cần được hiểu đúng: người dùng vẫn phải cài extension trước
Forever Security đánh dấu các demo là không cần click bổ sung sau khi extension đã có mặt. Điều này dễ bị hiểu thành một trang web bất kỳ có thể chiếm AI assistant của trình duyệt ngay từ trạng thái sạch, nhưng nghiên cứu không cho thấy điều đó.
Điều kiện đầu vào quan trọng là một extension độc hại hoặc bị compromise đã được cài. Đây vẫn là một rào cản đáng kể. Browser store review, enterprise allowlist và quyết định của người dùng ở lúc cài đặt vẫn là lớp phòng thủ đầu tiên.
Tuy nhiên, lịch sử cho thấy extension supply chain là mục tiêu thực tế. Một tiện ích phổ biến có thể bị bán cho chủ mới, bị chiếm tài khoản phát hành hoặc cập nhật thành phiên bản độc hại. Microsoft trong tháng 3/2026 báo cáo các extension giả AI assistant có tổng khoảng 900.000 lượt cài và ghi nhận hoạt động trong hơn 20.000 enterprise tenant. Vì vậy, giả định “extension đã được cài” không phải một tiền đề thuần lý thuyết.
Prompt injection vẫn là vấn đề khác — và hai lớp tấn công có thể cộng dồn
BragJack không thay thế mối lo indirect prompt injection. Google gọi prompt injection từ nội dung web là một trong những rủi ro trung tâm của agentic browsing, bởi model có thể đọc text ẩn trong website, email, review hoặc tool output rồi thực hiện hành động không phù hợp với mục tiêu người dùng.
Năm 2026, một nghiên cứu quy mô lớn trên 1,2 tỷ URL còn tìm thấy hơn 15.000 trường hợp instruction nhắm vào machine trên web, phần lớn xuất hiện ở HTML không hiển thị hoặc bị che bằng kỹ thuật rendering. Không phải tất cả đều độc hại, nhưng nó cho thấy web đã bắt đầu chứa nội dung được viết riêng cho AI chứ không chỉ cho con người.
Điểm của BragJack là ngay cả khi model chống prompt injection tốt, browser vẫn phải bảo vệ một lớp khác: ai có quyền gửi lệnh cho agent ngay từ đầu. Một agent an toàn cần cả hai — không nghe lệnh từ dữ liệu không đáng tin và không để một thành phần ít quyền giả mạo nguồn lệnh đáng tin.
Browser cần coi AI agent là một principal đặc quyền, không phải một sidebar tiện ích
Google đã mô tả hướng phòng thủ cho agentic Chrome theo nhiều lớp: giới hạn origin mà agent có thể tương tác, yêu cầu xác nhận ở hành động nhạy cảm, dùng model độc lập để kiểm tra alignment với ý định người dùng và quét prompt injection song song với agent chính.
BragJack bổ sung một yêu cầu kiến trúc khác: các browser capability của agent phải được cô lập khỏi extension theo kiểu gần với sandbox và privilege separation truyền thống. Trusted origin dùng để nói chuyện với agent không thể chỉ “đáng tin vì nó có đúng domain”; browser còn phải bảo đảm extension không thể thay đổi code, request hoặc trigger của ngữ cảnh đó theo cách biến mình thành người gửi lệnh.
Với doanh nghiệp, điều này làm policy cho browser extension trở thành một phần của AI security. Trước đây, extension allowlist chủ yếu được xem là vấn đề data leakage và endpoint hygiene. Khi cùng browser chứa một agent có quyền đọc mail, truy cập app nội bộ hoặc thao tác thay nhân viên, extension policy cũng trở thành policy quyết định ai có thể đứng cạnh một principal AI đặc quyền.
AI agent làm thay đổi “blast radius” của một extension
BragJack đáng chú ý không phải vì extension bất ngờ có thể làm điều gì đó độc hại. Điều đó đã tồn tại từ lâu. Phần mới là blast radius: một extension có thể lợi dụng AI agent như một tầng khuếch đại quyền.
Trong browser cũ, câu hỏi là “extension này có quyền đọc và sửa những trang nào?”. Trong agentic browser, phải thêm câu hỏi thứ hai: “nếu extension tác động được tới agent, agent đó đang có những quyền nào mà extension không có?”.
Đây là sự thay đổi nhỏ về giao diện nhưng lớn về threat model. AI assistant không còn chỉ là một chatbot nằm cạnh trang web. Nó là một chương trình có khả năng chuyển từ text sang hành động trong session đã đăng nhập của người dùng.
Forever Security cho biết các vendor liên quan đã khắc phục các lỗ hổng được báo cáo; nghiên cứu cũng không đưa ra bằng chứng BragJack đã bị khai thác ngoài thực tế. Nhưng lớp vấn đề mà nó phơi bày sẽ còn tồn tại lâu hơn hai CVE: khi browser bắt đầu trao thêm quyền cho AI, mọi thành phần sống trong browser — website, extension, iframe và tool — đều phải được đánh giá lại theo câu hỏi mới: nó có thể nói gì với agent, và agent có thể làm gì sau khi nghe?
Nguồn: Forever Security – BragJack technical overview; Forever Security – BragJack overview; Chrome Extensions – Scripting API; Chrome – Agent security considerations for WebMCP; Google Security – Architecting Security for Agentic Capabilities in Chrome; Google Security – AI threats in the wild; Microsoft Security – malicious AI assistant extensions; Indirect Prompt Injection in the Wild.