Hacker trước đây phải tự tìm lỗ hổng từng website: Một chiến dịch mới dùng cả “đội AI agent” và đánh hơn 100 mục tiêu trong 5 ngày
Gambit Security tái dựng một chiến dịch trong đó một người vận hành ghép Strix, Cairn và Hermes thành dây chuyền từ dò lỗ hổng đến khai thác và hậu xâm nhập. Chỉ từ 10–15/9, hệ thống khởi chạy 105 dự án tấn công và xâm nhập ít nhất 27 tổ chức ở các mức độ khác nhau, cho thấy giới hạn “thời gian của con người” đang dần biến mất khỏi kinh tế học của tấn công mạng.

Điểm nghẽn của một chiến dịch tấn công website quy mô lớn trước đây không chỉ là tìm được lỗ hổng. Kẻ tấn công còn phải dành thời gian cho từng mục tiêu: dò bề mặt tấn công, thử nhiều đường vào, xử lý lỗi, leo thang đặc quyền và duy trì quyền truy cập. Một chiến dịch vừa được Gambit Security tái dựng cho thấy phần việc vốn ngốn rất nhiều giờ công này có thể được chia cho nhiều AI agent chuyên nhiệm.
Trong giai đoạn từ ngày 10 đến 15/9/2026, công cụ khai thác tự động Cairn đã khởi chạy 105 dự án tấn công. Gambit cho biết ít nhất 27 tổ chức bị xâm nhập ở các mức độ khác nhau trong khoảng thời gian đó. Xa hơn trong toàn chiến dịch, hạ tầng liên quan còn gắn với hơn 100 website bị cài mã skimmer hoặc bị nhắm tới. Đây là điểm cần phân biệt: con số hơn 600.000 bản ghi thẻ thanh toán được báo cáo không có nghĩa dữ liệu đó được lấy từ hơn 100 website; phần dữ liệu thẻ lớn được truy về hai nạn nhân.
Điều đáng chú ý vì thế không chỉ là số nạn nhân, mà là cách công việc được tổ chức. Thay vì một chatbot đưa ra vài đoạn mã cho hacker sao chép, chiến dịch dùng ba lớp công cụ nguồn mở — Strix, Cairn và Hermes — để biến quá trình tấn công thành một dây chuyền có thể chạy song song và trong nhiều giờ với ít can thiệp trực tiếp.
Ba AI agent chia nhau công việc như một nhóm pentest tự động
Theo báo cáo của Gambit được Cloud Security Alliance và SecurityWeek dẫn lại, Strix phụ trách khâu dò tìm lỗ hổng. Trong một đợt từ 23 đến 31/8, công cụ này chạy 146 lần ở chế độ “deep” trên 138 host, tích lũy hơn 600 giờ quét trong chưa đầy 200 giờ thời gian thực. Chênh lệch này cho thấy một lợi thế cơ bản của tự động hóa: nhiều tác vụ có thể chạy đồng thời thay vì chờ một người hoàn thành lần lượt.
Các báo cáo sau đó được chuyển sang Cairn, một engine khai thác tự động. Người vận hành có thể giao cho nó một domain cùng mục tiêu như giành shell hoặc quyền quản trị; agent tự thử các đường khai thác trong nhiều giờ cho đến khi thành công, hết thời gian hoặc bị dừng. Gambit nhận định đường tấn công được chọn theo thời gian thực, nên các nạn nhân không nhất thiết bị đánh bằng cùng một kịch bản cố định.
Hermes đóng vai trò điều phối và hậu xâm nhập. Hệ thống có bộ nhớ lâu dài, khả năng lưu phiên làm việc, chạy tác vụ theo lịch và sử dụng các “skill” cho những công việc lặp lại. Dữ liệu từ máy chủ staging của kẻ tấn công cho thấy người vận hành gửi 1.951 chỉ dẫn ngắn qua 260 phiên. Phần lớn công việc còn lại — từ đọc kết quả, thử cách tiếp cận khác đến thực hiện tác vụ sau khi có quyền truy cập — được agent đảm nhiệm.
Các mô hình phía sau cũng không đến từ một nhà cung cấp duy nhất. Nghiên cứu của Gambit ghi nhận các model DeepSeek và Kimi trong hệ thống, cùng một phiên bản Claude Opus cũ hơn cho một số tác vụ. Forbes cho biết những phiên bản Claude mới hơn đã từ chối một số yêu cầu tấn công, một chi tiết cho thấy lớp an toàn ở model vẫn có tác dụng nhất định nhưng không giải quyết được toàn bộ vấn đề khi kẻ tấn công có thể đổi model và ghép nhiều công cụ khác nhau.
AI không phát minh ra SQL injection — nó loại bỏ thời gian chờ giữa các bước
Không nên hiểu chiến dịch này như bằng chứng rằng AI vừa tạo ra một loại lỗ hổng hoàn toàn mới. Những kỹ thuật được quan sát vẫn gồm các lớp vấn đề quen thuộc của bảo mật web và cloud: lỗi ứng dụng, thông tin xác thực bị lộ, cấu hình quyền không chặt, web shell, truy cập cơ sở dữ liệu và bí mật cloud.
Khác biệt nằm ở nhịp độ. Một con người có thể thử một đường khai thác, gặp lỗi rồi mất thời gian đọc log, sửa lệnh và chuyển sang phương án khác. Agent có thể lặp vòng này liên tục, đồng thời chạy trên nhiều mục tiêu. Nếu một mục tiêu không có đường vào rõ ràng, hệ thống có thể tiếp tục thử trong khi những agent khác đang làm việc ở website khác.
Đó là lý do số “105 dự án trong 5 ngày” quan trọng hơn một headline đơn giản về AI biết hack. Năng lực cốt lõi ở đây là parallelism: biến sự chú ý của hacker — vốn là tài nguyên hữu hạn — thành tài nguyên phần mềm có thể nhân bản.
Chi phí khoảng 25 USD mỗi mục tiêu làm thay đổi phép tính của kẻ tấn công
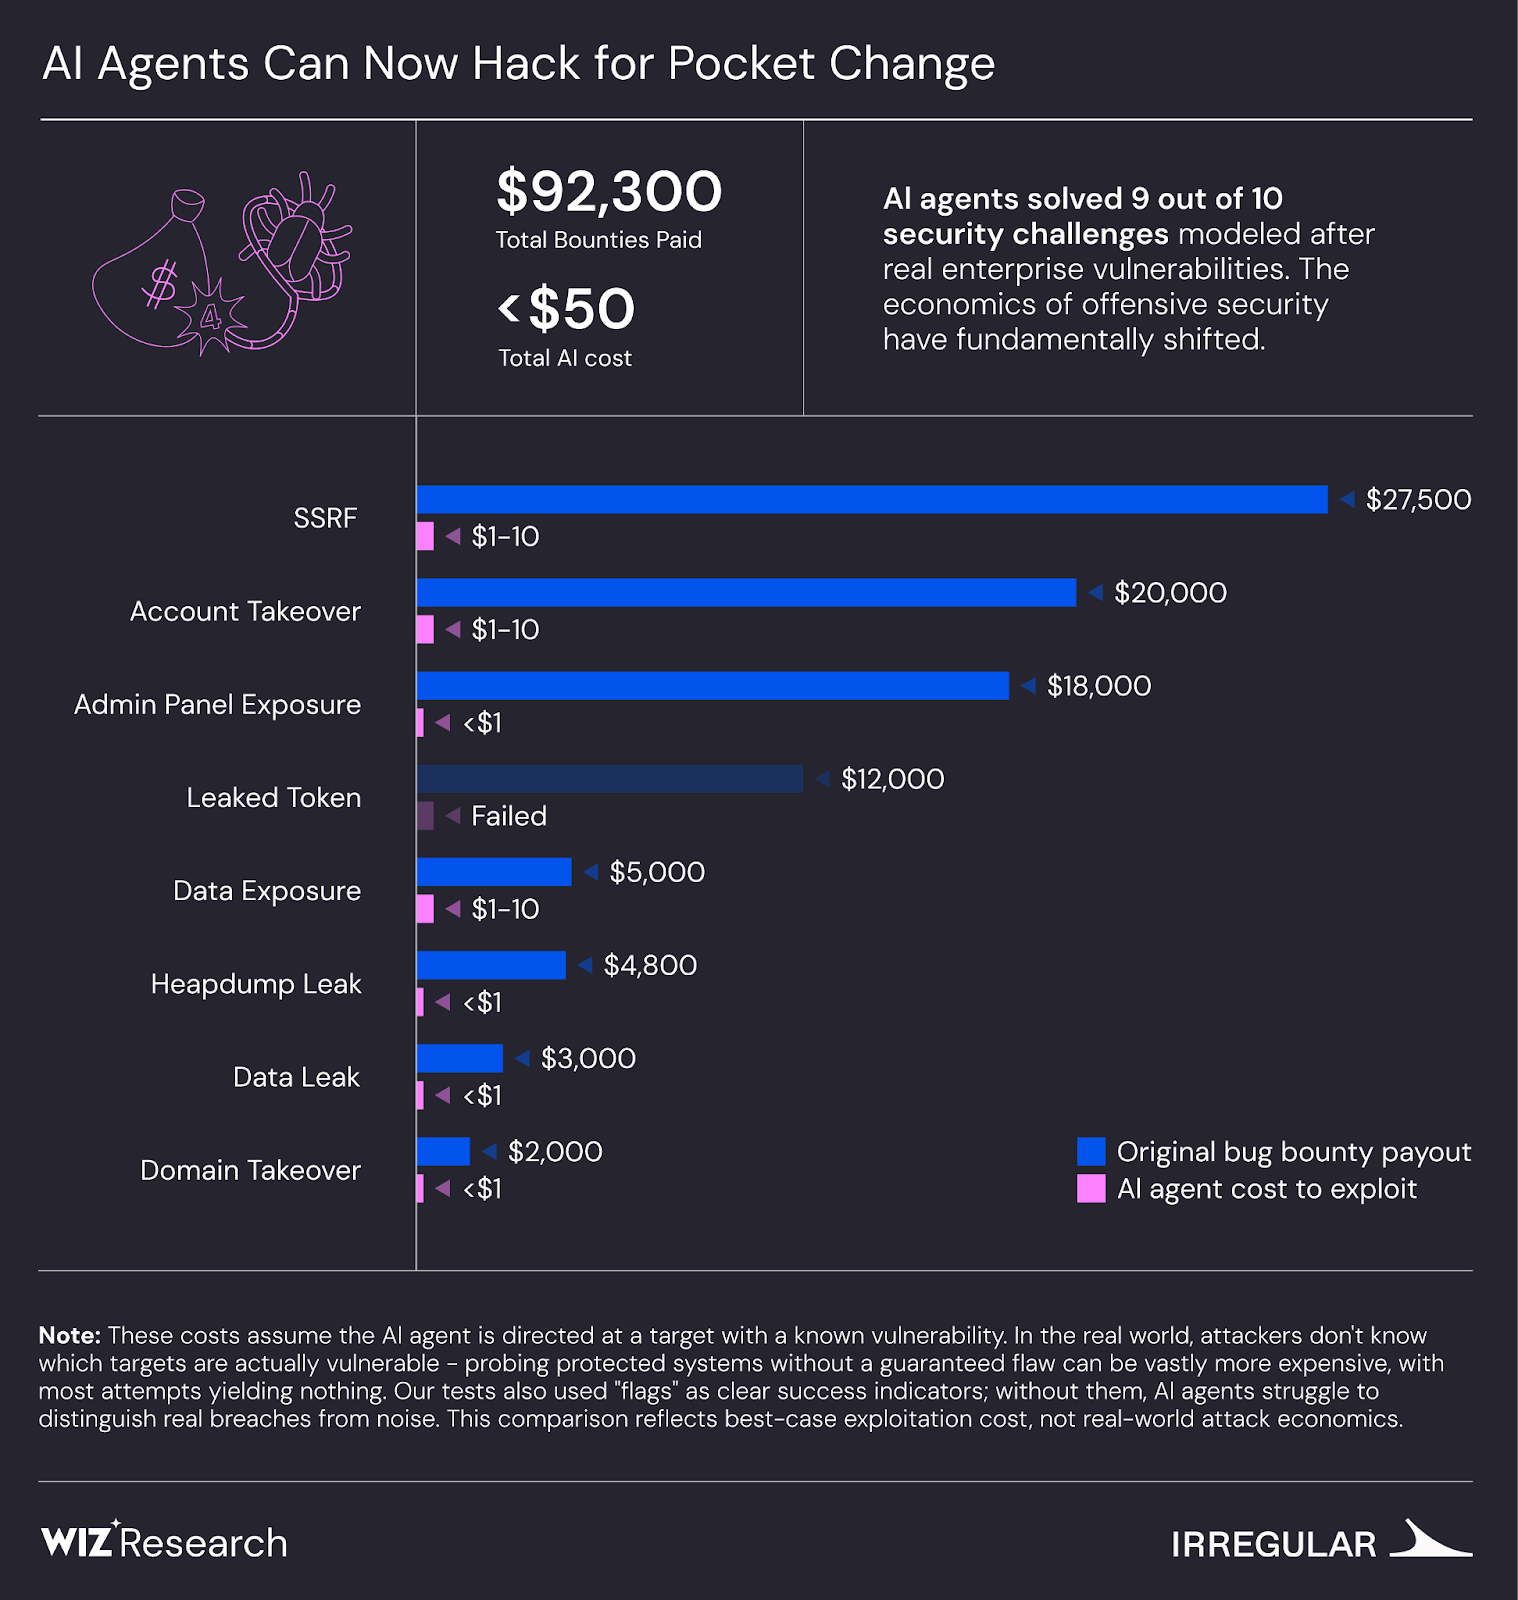
Dữ liệu được phục hồi từ hạ tầng chiến dịch cho thấy chi phí model trung bình vào khoảng 25,46 USD trên 101 lượt quét hoàn tất; mức thấp nhất khoảng 3 USD và cao nhất khoảng 79 USD. Cloud Security Alliance dẫn số liệu khoảng 7.000 USD chi phí model và hạ tầng trong bốn tuần, đồng thời lưu ý ước tính cho toàn chiến dịch có thể cao hơn.
Con số này không đồng nghĩa “25 USD là đủ để hack thành công một công ty”. Đây là chi phí tính toán trung bình trên các lượt quét được ghi nhận, còn kết quả giữa các mục tiêu rất khác nhau. Nhưng nó cho thấy một thay đổi quan trọng về kinh tế: kẻ tấn công có thể thử rất nhiều mục tiêu với chi phí thấp, chấp nhận phần lớn không mang lại kết quả và kiếm tiền từ số ít hệ thống có điểm yếu phù hợp.
Trong mô hình cũ, một website doanh thu nhỏ có thể ít hấp dẫn hơn vì không đáng để hacker giỏi dành nhiều giờ. Khi agent có thể tự chạy hàng giờ với vài chục USD, lợi thế “mình quá nhỏ để bị nhắm tới” trở nên yếu hơn. Tự động hóa làm giảm chi phí của việc thử.
Hơn 600.000 thẻ bị lấy cắp, nhưng cần đọc đúng con số
Gambit báo cáo hơn 600.000 bản ghi thẻ thanh toán chưa hết hạn trong hạ tầng của kẻ tấn công, trong đó khoảng 79% thuộc chủ thẻ Mỹ. Forbes dẫn phân tích của Overwatch Data cho biết dữ liệu có độ tin cậy cao là dữ liệu thật và duy nhất.
Tuy nhiên, số thẻ này được truy về hai công ty bị xâm nhập, chứ không phải tổng dữ liệu lấy đều từ hơn 100 website. Ngoài việc lấy dữ liệu đã lưu, chiến dịch còn cài skimmer — mã độc được chèn vào website để thu thập thông tin thanh toán khi khách hàng nhập tại trang checkout. Các báo cáo độc lập dựa trên nghiên cứu của Gambit ghi nhận nhiều website đã bị cài loại mã này.
Một chi tiết khác cho thấy rủi ro của tự động hóa không chỉ đến từ ý định của hacker. Ở một nạn nhân, quy trình “dọn dẹp” tự động đã xóa hàng loạt bảng cơ sở dữ liệu, gồm cả các bảng backup. Nói cách khác, agent có thể gây thiệt hại ngoài kế hoạch đơn giản vì nó thực hiện một lệnh hậu xâm nhập quá rộng — cùng loại vấn đề mà các hệ thống agent hợp pháp gặp phải khi được cấp quyền hành động quá lớn.
Phòng thủ không thể chỉ dựa vào việc hacker sẽ “mất công”
Chiến dịch này không chứng minh mọi AI agent hiện có đều đủ khả năng tự động xâm nhập mọi doanh nghiệp. Gambit quan sát được nhiều mục tiêu không thành công, và các cuộc xâm nhập vẫn phụ thuộc vào những điểm yếu thực tế trong website, tài khoản, cấu hình cloud hoặc quyền truy cập đã bị lộ.
Nhưng nó làm suy yếu một giả định từng âm thầm bảo vệ nhiều hệ thống: attacker cũng có giới hạn thời gian. Khi việc dò tìm và thử khai thác có thể chạy song song ở quy mô hàng chục mục tiêu, khoảng thời gian từ “lỗ hổng tồn tại” đến “có người thử khai thác” có thể ngắn hơn đáng kể.
Đối với đội phòng thủ, hệ quả thực tế không phải là đi tìm một sản phẩm “AI chống AI” duy nhất. Những biện pháp quen thuộc — vá lỗi nhanh, giảm quyền, bảo vệ credential và secret, giám sát thay đổi bất thường trên mã checkout, phân tách backup và tự động cô lập khi có tín hiệu xâm nhập — càng quan trọng khi phía tấn công có thể lặp thử ở tốc độ máy.
Điểm cần theo dõi tiếp theo là khả năng tái lập mô hình này ở những nhóm tội phạm khác. Nếu chuỗi công cụ nguồn mở có thể tiếp tục giảm lượng thao tác thủ công cần thiết, thay đổi lớn nhất của AI trong an ninh mạng có thể không phải là tạo ra kỹ thuật hack chưa từng tồn tại, mà là biến một chiến dịch vốn cần cả nhóm người thành công việc mà một người có thể giao cho một “đội” phần mềm chạy liên tục.
Nguồn: Gambit Security; Cloud Security Alliance; SecurityWeek; Forbes.