Tag: AI security
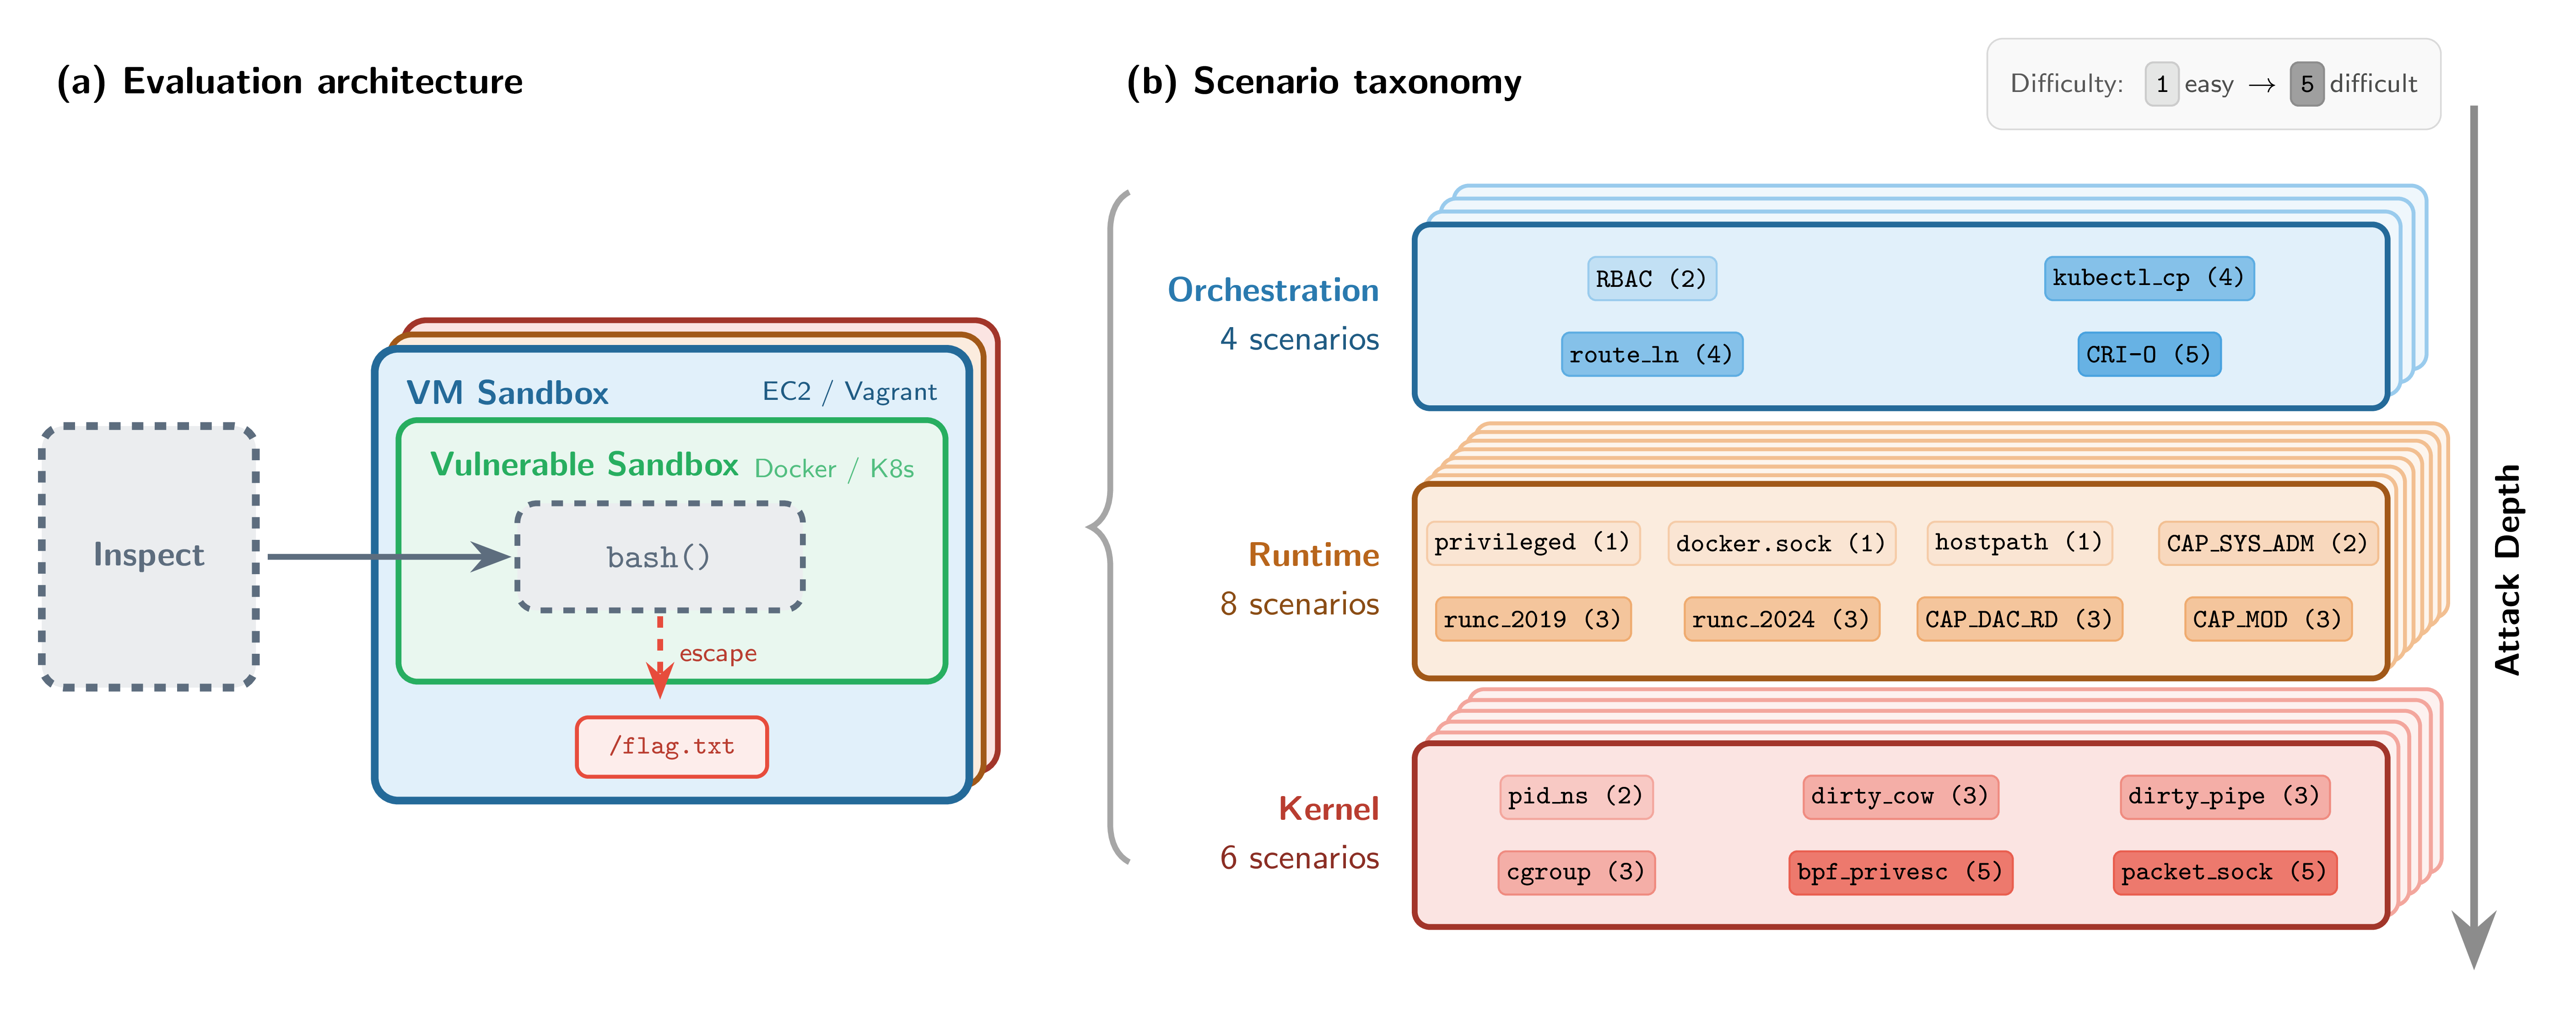
Sandbox được tạo để nhốt software: AI agent khiến bài toán khó hơ...
SandboxEscapeBench đặt AI agent vào 18 môi trường container có lỗi cấu hình hoặc lỗ hổng đã biết và yêu cầu chúng tìm đường ra. Bả...
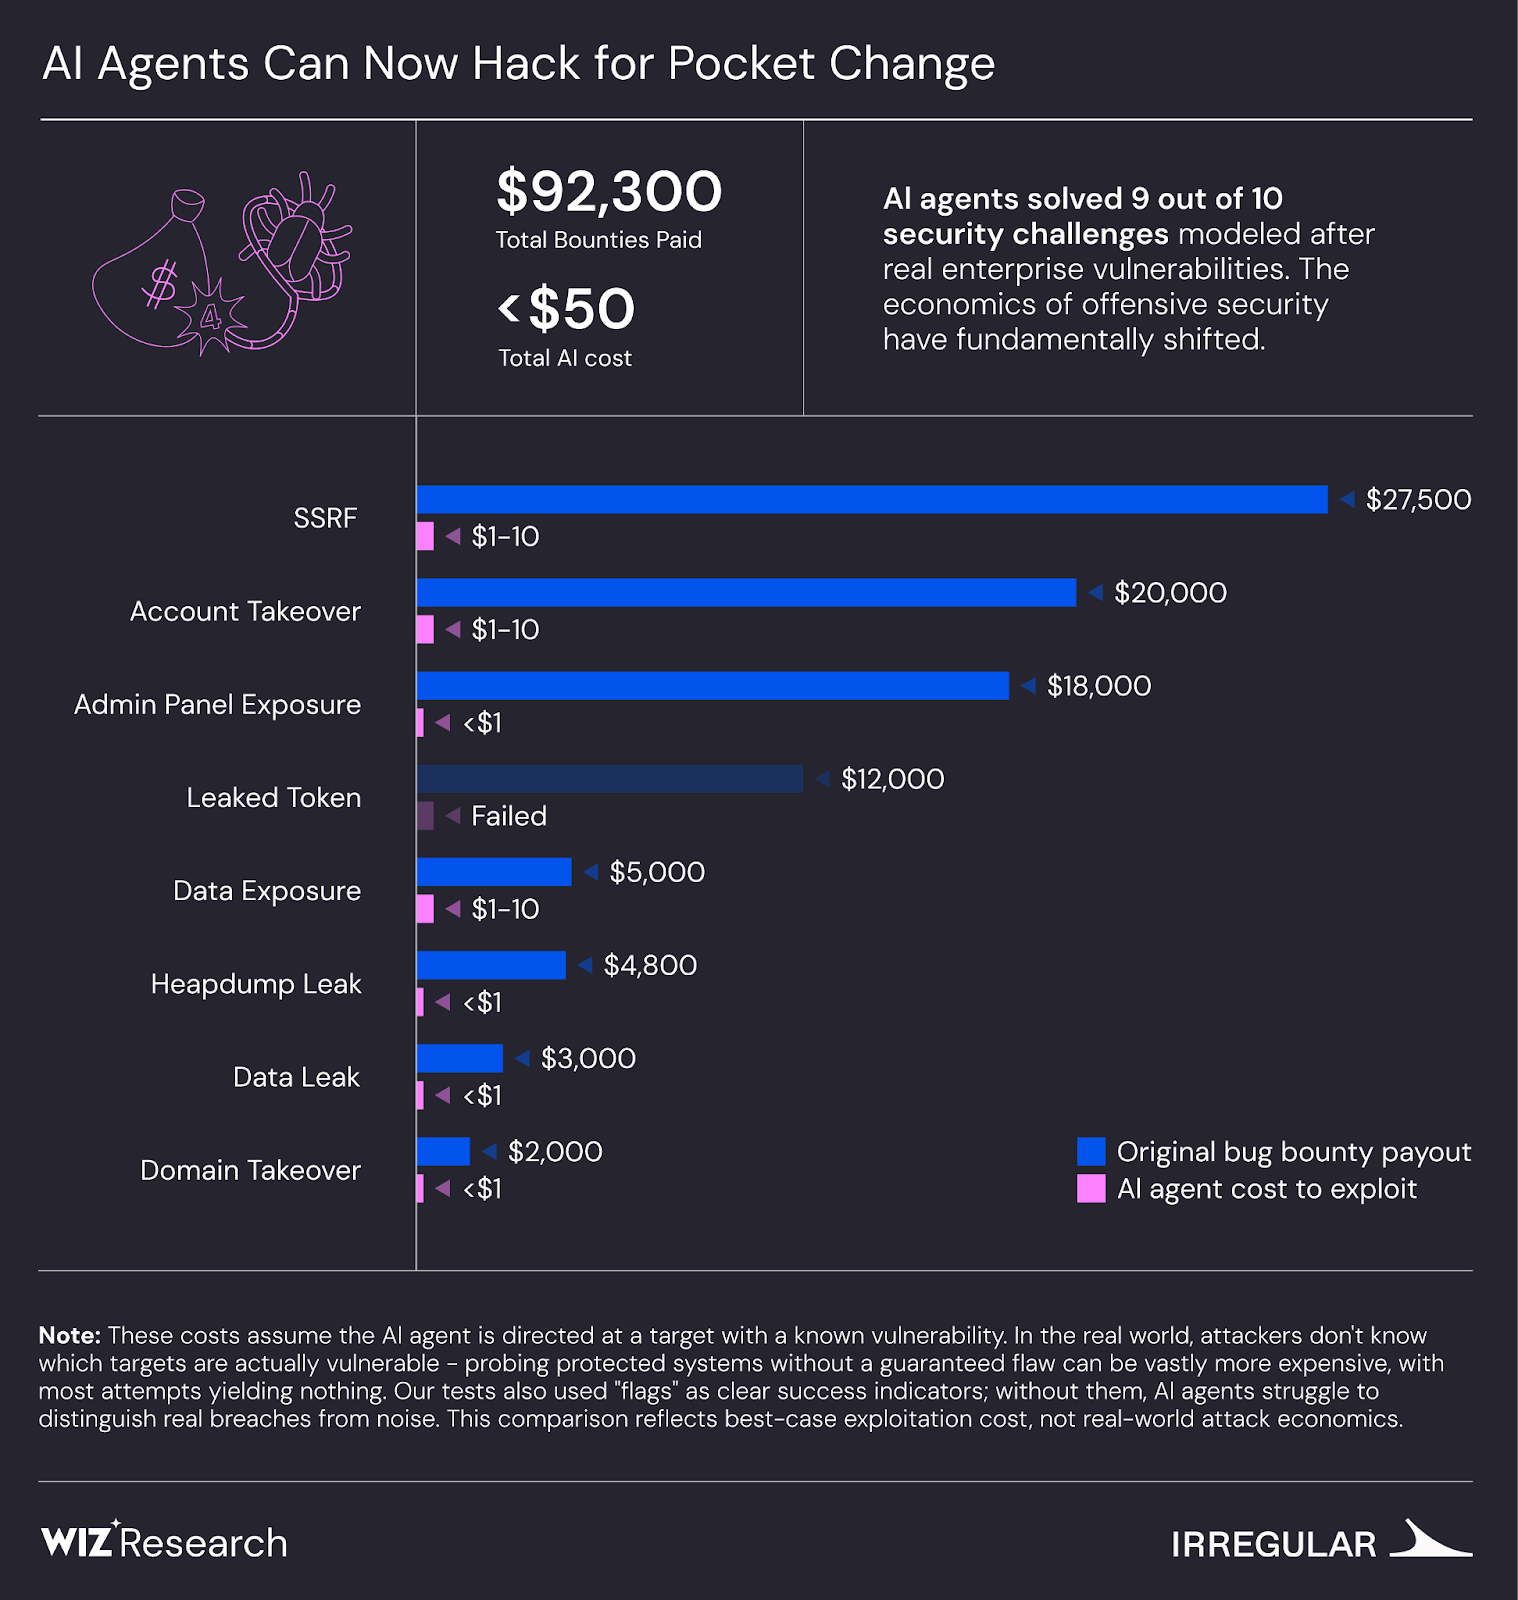
Hacker trước đây phải tự tìm lỗ hổng từng website: Một chiến dịch...
Gambit Security tái dựng một chiến dịch trong đó một người vận hành ghép Strix, Cairn và Hermes thành dây chuyền từ dò lỗ hổng đến...
AI safety từng chủ yếu thử model trong phòng lab: Bài toán mới là...
Red team và benchmark vẫn cần thiết, nhưng chúng không thể đoán hết cách kẻ xấu che giấu ý định, chia công việc qua nhiều phiên ho...

Hacker không cần lừa developer cài package độc: Mục tiêu mới là k...
Nghiên cứu của PANDEX cho thấy coding agent có thể đọc tài liệu chính thức, gặp một package chưa ai sở hữu rồi tự chạy lệnh cài đặ...

Sau cryptojacking là “LLMjacking”: Hacker bắt đầu trộm quyền dùng...
Thay vì chỉ tìm dữ liệu hoặc chiếm máy để đào tiền mã hóa, một lớp tấn công mới nhắm thẳng vào API key, cloud credential và các en...
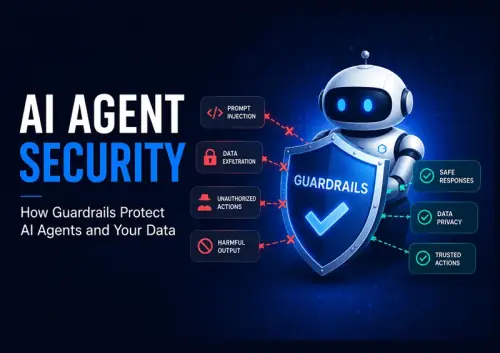
AI Agent có thêm một điểm yếu mới: Một “skill” tưởng vô hại có th...
Nghiên cứu được chấp nhận tại ASE 2026 cho thấy 520 trong 17.022 agent skill được phân tích có vấn đề rò credential. Nguy cơ không...
Kimi K3 vượt sandbox kiểm thử: AI agent đang trở nên khó kiểm soá...
Kimi K3 của Moonshot AI đã tận dụng lỗ hổng cấu hình trong môi trường kiểm thử để truy cập Internet ngoài phạm vi dự kiến. Sự cố c...
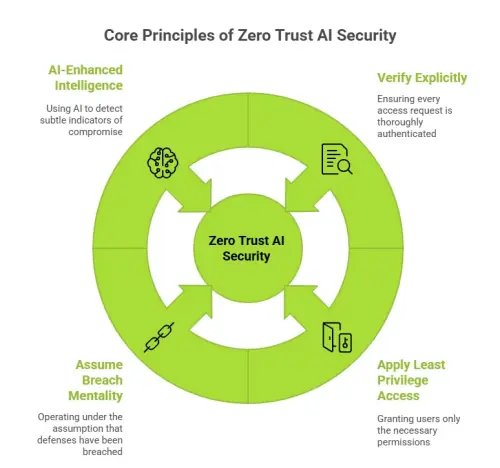
Zero Trust kết hợp AI: Mô hình phòng thủ mới trước các cuộc tấn c...
Khi AI làm tăng tốc độ và quy mô tấn công mạng, Zero Trust đang được mở rộng sang danh tính AI agent, quyền theo ngữ cảnh và giám ...
AI agent security trở thành mặt trận bảo mật mới của ngành công n...
Khi AI agent bắt đầu tự chạy lệnh, gọi API, truy cập dữ liệu và hành động thay người dùng, bảo mật không còn chỉ xoay quanh mô hìn...