TA419 dùng OneDrive giả để đánh cắp phiên đăng nhập sau MFA
Proofpoint vừa công khai một chiến dịch lừa đảo nhắm vào giới hoạch định chính sách AI Mỹ: kẻ tấn công xây dựng lòng tin, chuyển nạn nhân tới trang OneDrive giả rồi dùng AitM để lấy cookie phiên sau bước xác thực đa yếu tố.
Một email mời tham gia hội đồng chính sách AI có thể trông giống hoạt động kết nối nghề nghiệp bình thường. Nhưng trong các chiến dịch mới được Proofpoint công khai ngày 1/10/2026, lời mời đó là bước đầu của một chuỗi lừa đảo được thiết kế để chiếm phiên đăng nhập Microsoft 365 ngay cả khi nạn nhân bật xác thực đa yếu tố.
Proofpoint gọi nhóm đứng sau là TA419 và đánh giá đây là tác nhân gián điệp mạng có liên hệ với Trung Quốc. Các đợt được mô tả diễn ra vào tháng 7/2026, nhắm tới chuyên gia về quản lý AI, kiểm soát xuất khẩu và chiến lược AI tại các viện nghiên cứu, đại học và tổ chức pháp lý của Mỹ. Báo cáo cũng nối hoạt động này với một chiến dịch tháng 2, khi kẻ tấn công giả danh nhân viên cấp cao của Anthropic để tiếp cận một chuyên gia chính sách.
Mồi câu bắt đầu bằng một cuộc trao đổi có vẻ vô hại
Điểm đáng chú ý không nằm ở một tệp đính kèm độc hại. Theo phân tích kỹ thuật của Proofpoint, TA419 trước tiên giả danh người thật có uy tín trong giới chính sách và kinh tế. Email mở đầu chỉ đề nghị trao đổi, tham gia một “ủy ban tư vấn chính sách AI” hoặc đóng góp cho báo cáo về kiểm soát xuất khẩu và chuỗi cung ứng.
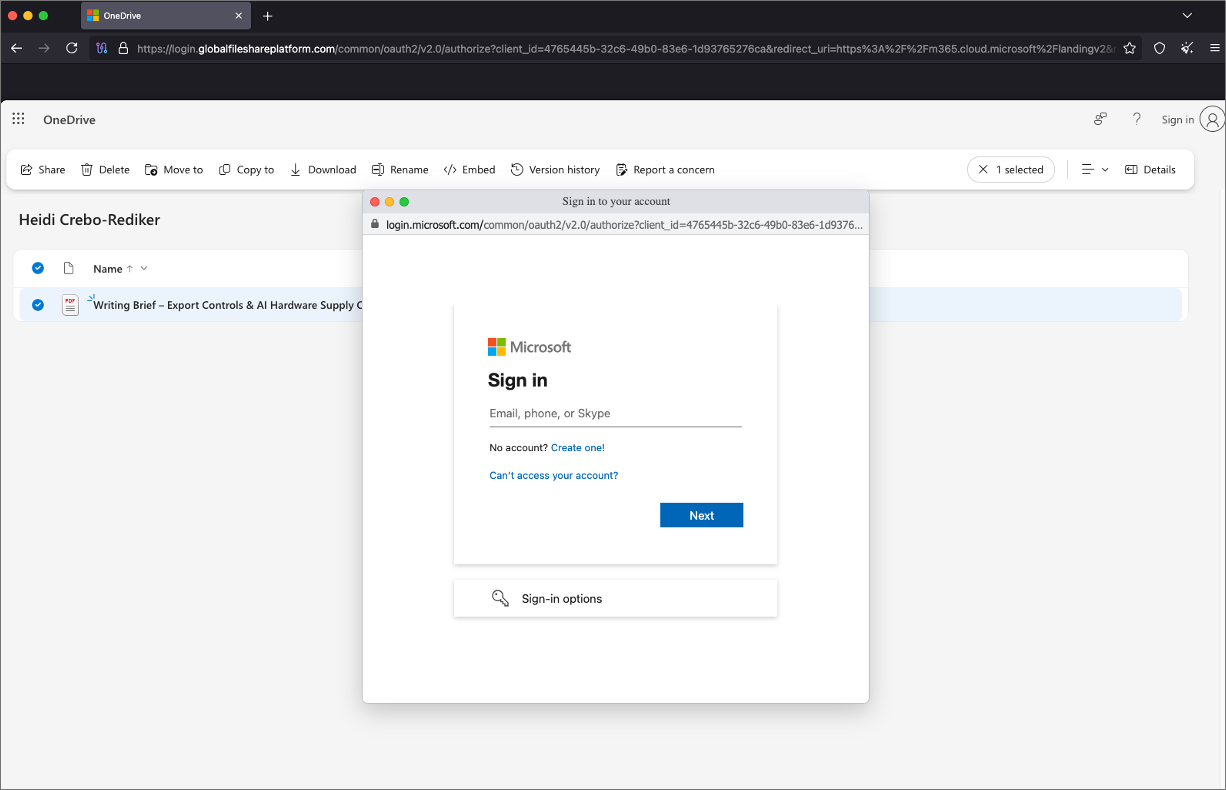
Chỉ sau khi người nhận trả lời, nhóm mới gửi liên kết rút gọn dẫn qua nhiều tên miền do kẻ tấn công kiểm soát. Một màn hình tải OneDrive giả cùng bước kiểm tra Cloudflare Turnstile giúp chuỗi chuyển hướng trông hợp lý hơn, đồng thời lọc bớt hệ thống quét tự động. Đích cuối là trang đăng nhập đối thủ-ở-giữa, hay AitM, được đặt trong một cửa sổ trình duyệt giả tạo bằng biến thể tùy chỉnh của bộ công cụ mã nguồn mở Frameless BitB.
Cách dàn dựng này tận dụng một điểm yếu của con người: email đầu tiên không yêu cầu mật khẩu, không thúc ép và bám sát chủ đề nghề nghiệp của mục tiêu. Việc có một lượt trao đổi trước làm cho đường dẫn ở email sau bớt đáng ngờ hơn.
AitM không phá MFA, nó đánh cắp kết quả sau MFA
Chuỗi TA419 không “bẻ khóa” xác thực đa yếu tố theo nghĩa mật mã. Proxy độc hại chuyển tiếp theo thời gian thực trang ủy quyền OAuth thật của Microsoft. Vì vậy, nạn nhân vẫn nhập mật khẩu và mã dùng một lần vào luồng có kết nối tới hạ tầng Microsoft; các kiểm tra MFA và chính sách truy cập có điều kiện vẫn có thể hoàn tất bình thường.
Khác biệt nằm ở chỗ proxy đứng giữa hai phía. Sau khi Microsoft xác thực người dùng, kẻ tấn công thu cookie phiên được tạo ra. Cookie này có thể cho phép sử dụng lại phiên đã xác thực mà không cần lặp lại toàn bộ bước đăng nhập. Proofpoint cho biết module tùy chỉnh còn theo dõi tiến trình đăng nhập, tự gửi mã dùng một lần khi hợp lệ và tự chấp nhận lựa chọn “Keep me signed in” nhằm kéo dài phiên.
Đây là lý do một trang đăng nhập nhìn gần như thật và một mã MFA hợp lệ vẫn chưa đủ để bảo đảm an toàn. Yếu tố quyết định là người dùng đang bắt đầu luồng đăng nhập từ đâu và phiên được ràng buộc với trang gốc nào.
Đây là quy kết của Proofpoint, không phải kết luận độc lập
Proofpoint gắn TA419 với hoạt động có liên hệ Trung Quốc dựa trên hạ tầng, công cụ, mẫu nhắm mục tiêu và lợi ích tình báo mà hãng quan sát. Tuy nhiên, báo cáo không đưa ra bằng chứng cho thấy nhóm được một cơ quan nhà nước cụ thể chỉ đạo. Bắc Kinh từ lâu phủ nhận tiến hành gián điệp mạng.
Reuters cho biết chiến dịch nhắm tới chưa đến 10 người tại một số ít tổ chức và xác định được một mục tiêu là Alex Engler, cựu quan chức Nhà Trắng hiện làm việc tại Đại học Pennsylvania. Engler nhận ra email có dấu hiệu bất thường sau khi kiểm tra với những người khác trong lĩnh vực. Cả Proofpoint lẫn Reuters không công bố bằng chứng rằng tài khoản nào đã bị chiếm thành công.
Vì vậy, dữ kiện chắc chắn ở thời điểm hiện tại là một chiến dịch phishing có chủ đích đã được quan sát và phân tích. Mục tiêu tình báo, mức độ thành công và mối liên hệ tổ chức sâu hơn vẫn là đánh giá của bên nghiên cứu, không nên được trình bày như sự thật đã được xác nhận độc lập.
Phòng thủ phải ràng buộc đăng nhập với đúng trang gốc
Proofpoint khuyến nghị các tổ chức có nguy cơ cao dùng phương thức xác thực chống phishing và ràng buộc theo nguồn gốc, chẳng hạn passkey. Khác với mã OTP có thể bị proxy chuyển tiếp, cơ chế này kiểm tra miền mà người dùng đang tương tác, khiến thông tin xác thực không thể được dùng hợp lệ trên một trang giả mạo.
Với cá nhân làm việc trong chính sách, nghiên cứu hoặc lĩnh vực chiến lược, bài học thực tế còn đơn giản hơn: một lời mời bất ngờ nên được xác minh qua kênh độc lập trước khi mở tài liệu hoặc đăng nhập. Kiểm tra địa chỉ người gửi là cần thiết nhưng chưa đủ, bởi TA419 chủ động mượn danh người thật và xây dựng đối thoại trước khi đưa liên kết.
Ở cấp tổ chức, nhật ký đăng nhập, phát hiện phiên bất thường và khả năng thu hồi cookie nhanh vẫn quan trọng sau khi sự cố xảy ra. MFA không trở nên vô dụng; nó chỉ cần được kết hợp với xác thực chống phishing, bảo vệ phiên và quy trình xác minh danh tính phù hợp với kiểu tấn công dựa trên lòng tin này.
Nguồn và ảnh
- Proofpoint Threat Research: báo cáo kỹ thuật về TA419, ngày 1/10/2026
- Reuters: đối chiếu phạm vi mục tiêu và phản hồi của một người nhận email
- Ảnh: ảnh chụp trang OneDrive/BitB giả do Proofpoint công bố trong báo cáo.